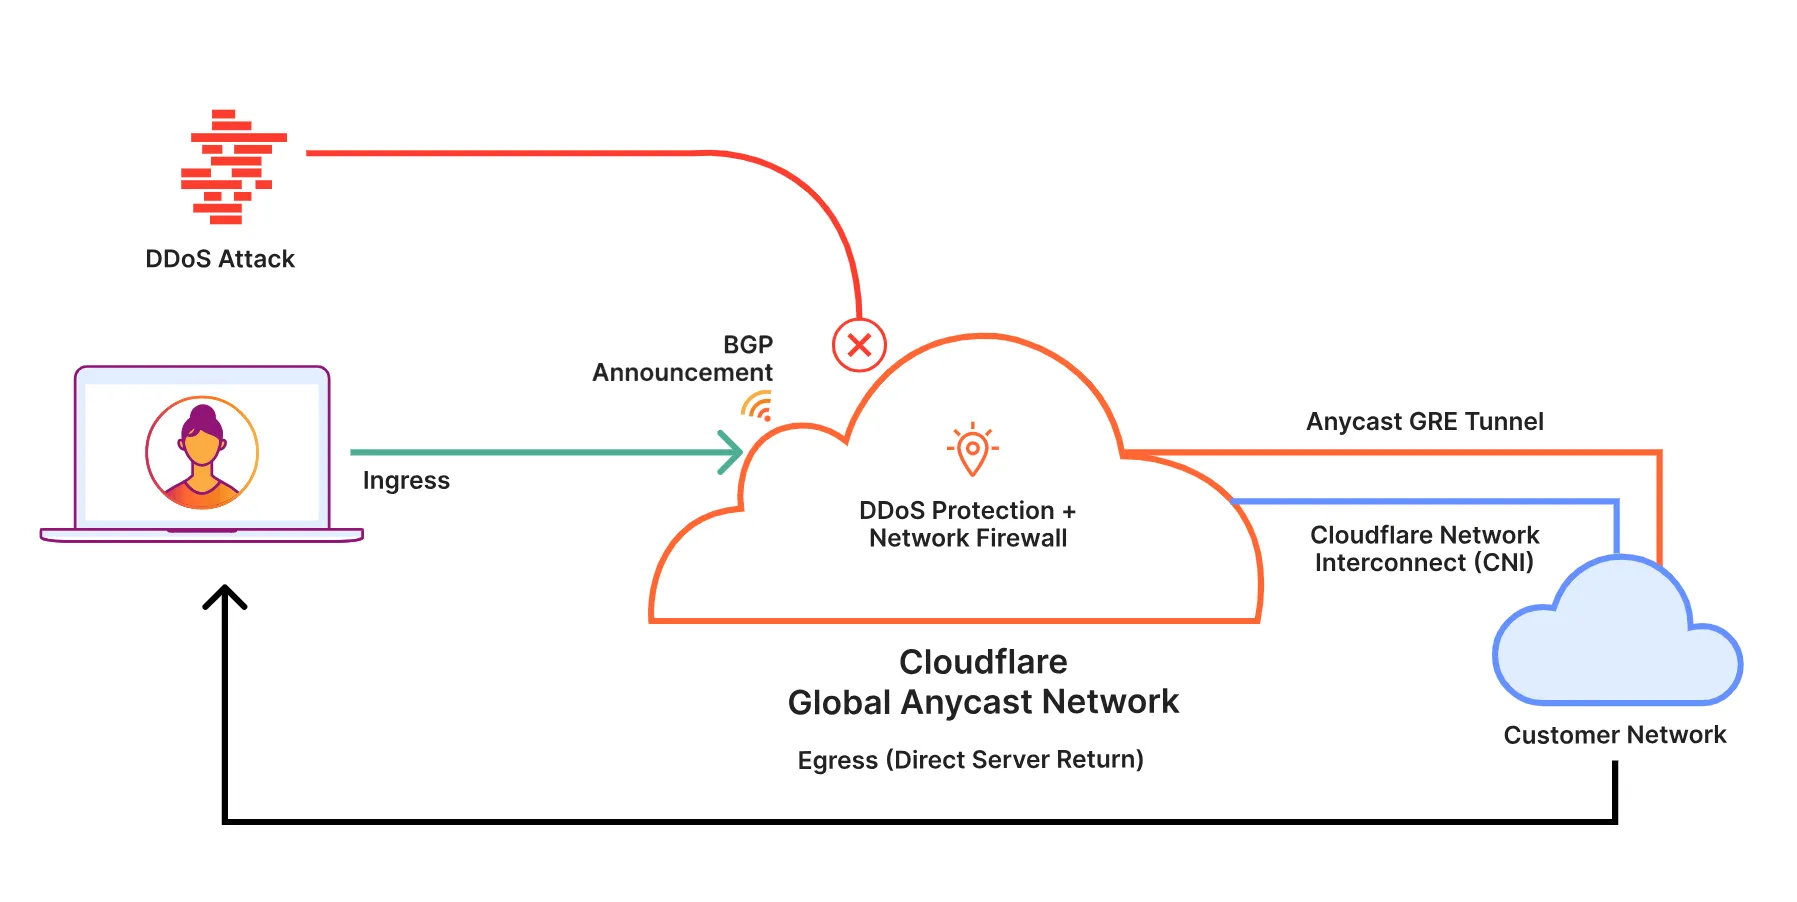
Cloudflare Magic Transit là dịch vụ bảo vệ DDoS ở tầng mạng (Layer 3/4) cho toàn bộ dải địa chỉ IP của doanh nghiệp, áp dụng cho mọi loại lưu lượng — không riêng HTTP/website — bằng cách định tuyến traffic qua mạng lưới biên toàn cầu của Cloudflare để lọc bỏ tấn công trước khi chuyển traffic sạch về hạ tầng gốc qua đường hầm GRE hoặc IPsec.
I. Cloudflare Magic Transit là gì?
Cloudflare Magic Transit là giải pháp bảo vệ DDoS và tăng tốc lưu lượng ở tầng mạng (network layer), được thiết kế cho toàn bộ dải địa chỉ IP mà doanh nghiệp sở hữu, thay vì chỉ bảo vệ một website hay một ứng dụng cụ thể. Khác với các sản phẩm chống DDoS tầng ứng dụng (Layer 7) vốn chỉ xử lý được lưu lượng HTTP/HTTPS, Magic Transit hoạt động ở Layer 3/4 nên có thể bảo vệ mọi giao thức IP — bao gồm TCP, UDP, GRE, ICMP — tức là bảo vệ được cả các dịch vụ không phải web như VoIP, VPN, giao dịch tài chính qua giao thức riêng, hệ thống SCADA, hay hạ tầng mạng lõi của nhà cung cấp dịch vụ.
Về bản chất, Magic Transit biến mạng lưới biên (edge network) của Cloudflare — hiện diện tại hơn 335 thành phố trên toàn cầu — thành lớp phòng thủ đứng trước toàn bộ hạ tầng mạng của doanh nghiệp. Khi doanh nghiệp đưa dải IP của mình vào Cloudflare quản lý, mọi gói tin gửi đến dải IP đó sẽ đi qua Cloudflare trước, được kiểm tra và lọc sạch, sau đó traffic hợp lệ mới được chuyển tiếp về trung tâm dữ liệu hoặc hạ tầng cloud thực tế của doanh nghiệp.
II. Vì sao doanh nghiệp cần một lớp bảo vệ riêng cho tầng mạng?
Các giải pháp WAF và DDoS Protection tầng HTTP mà LionTech đã trình bày trong bài viết về cơ chế chống DDoS của Cloudflare chỉ can thiệp được vào lưu lượng web (cổng 80/443). Nếu doanh nghiệp vận hành thêm các dịch vụ không phải HTTP — ví dụ máy chủ DNS riêng, cổng kết nối VPN, dịch vụ email, hệ thống ngân hàng lõi (core banking) giao tiếp qua giao thức riêng, hoặc hạ tầng mạng cho thuê lại (như ISP, hosting) — thì các dịch vụ này vẫn có thể bị tấn công DDoS trực tiếp vào địa chỉ IP mà không đi qua WAF.
Magic Transit lấp đầy khoảng trống này bằng cách bảo vệ toàn bộ dải IP ở tầng mạng, trước khi traffic được phân loại là HTTP hay bất kỳ giao thức nào khác. Đây là lý do các tổ chức có hạ tầng mạng phức tạp — không chỉ một website đơn lẻ — thường cần triển khai đồng thời cả hai lớp: Magic Transit ở tầng mạng và WAF/DDoS Protection ở tầng ứng dụng.
III. Cloudflare Magic Transit hoạt động như thế nào?
1. Announce dải IP qua BGP để traffic đi vào mạng Anycast của Cloudflare
BGP (Border Gateway Protocol) là giao thức định tuyến dùng để quảng bá (announce) một dải địa chỉ IP ra internet, cho các mạng khác biết đường đi đến dải IP đó. Với Magic Transit, doanh nghiệp giữ quyền sở hữu dải IP của mình (BYOIP – Bring Your Own IP) nhưng announce dải IP đó thông qua hạ tầng Anycast của Cloudflare thay vì trực tiếp từ trung tâm dữ liệu riêng.
Anycast là kỹ thuật định tuyến mạng trong đó cùng một địa chỉ IP được quảng bá đồng thời từ nhiều địa điểm khác nhau; traffic sẽ tự động đi đến điểm gần người gửi nhất theo cấu trúc mạng internet. Nhờ vậy, khi có tấn công DDoS nhắm vào dải IP được bảo vệ, lưu lượng độc hại bị phân tán và hấp thụ tại data center Cloudflare gần nguồn tấn công nhất, thay vì dồn về một điểm duy nhất là trung tâm dữ liệu gốc của doanh nghiệp.
2. Lọc sạch traffic tại biên mạng Cloudflare
Tại các điểm hiện diện (PoP) của Cloudflare, hệ thống phân tích traffic theo thời gian thực để phân biệt lưu lượng hợp lệ và lưu lượng tấn công, dựa trên các đặc điểm như kích thước gói tin, tần suất, nguồn gốc và hành vi bất thường. Theo thông tin công bố của Cloudflare, traffic độc hại thường được phát hiện và chặn ngay tại data center gần nguồn tấn công nhất, với thời gian xử lý trung bình khoảng 3 giây kể từ khi tấn công bắt đầu.
3. Chuyển traffic sạch về hạ tầng gốc qua đường hầm GRE hoặc IPsec
GRE (Generic Routing Encapsulation) là một giao thức đóng gói (encapsulation) cho phép Cloudflare bọc gói tin gốc của doanh nghiệp vào trong một gói tin ngoài để truyền qua đường hầm (tunnel) về trung tâm dữ liệu hoặc hạ tầng cloud của doanh nghiệp. GRE có ưu điểm đơn giản, độ trễ thấp, nhưng không mã hóa dữ liệu trong đường hầm.
IPsec (Internet Protocol Security) là bộ giao thức bảo mật giúp mã hóa và xác thực dữ liệu truyền qua đường hầm, phù hợp với các doanh nghiệp có yêu cầu bảo mật cao hơn cho dữ liệu truyền giữa Cloudflare và hạ tầng gốc. IPsec thiết lập kết nối qua quy trình bắt tay IKEv2 (Internet Key Exchange version 2), bao gồm các bước trao đổi khóa bảo mật ban đầu, xác thực hai chiều và thiết lập phiên mã hóa; một số triển khai còn hỗ trợ trao đổi khí hậu lượng tử (post-quantum) để tăng cường an toàn lâu dài.
Doanh nghiệp có thể lựa chọn GRE khi ưu tiên tốc độ và cấu hình đơn giản, hoặc IPsec khi dữ liệu truyền qua đường hầm cần được mã hóa đầu-cuối.
4. Giám sát tình trạng kết nối và định tuyến động
Bên trong hệ thống, BGP còn được dùng để trao đổi thông tin định tuyến động giữa router của doanh nghiệp và mạng ảo Magic Transit, giúp tự động phát hiện khi một đường hầm hoặc điểm kết nối gặp sự cố và chuyển hướng traffic sang đường dự phòng mà không cần can thiệp thủ công. Cơ chế này giúp duy trì tính sẵn sàng cao ngay cả khi một phần hạ tầng gặp lỗi.
IV. Magic Transit tích hợp với Magic WAN và Magic Firewall như thế nào?
Magic Transit không phải là một sản phẩm tách rời mà nằm trong hệ sinh thái mạng của Cloudflare, thường được triển khai cùng hai thành phần sau:
- Magic Firewall: là tường lửa mạng được tích hợp sẵn trong Magic Transit, cho phép doanh nghiệp thiết lập chính sách lọc traffic dựa trên bộ 5 thông tin (5-tuple: địa chỉ IP nguồn/đích, cổng nguồn/đích, giao thức), cùng với các tiêu chí bổ sung như vị trí địa lý của nguồn traffic.
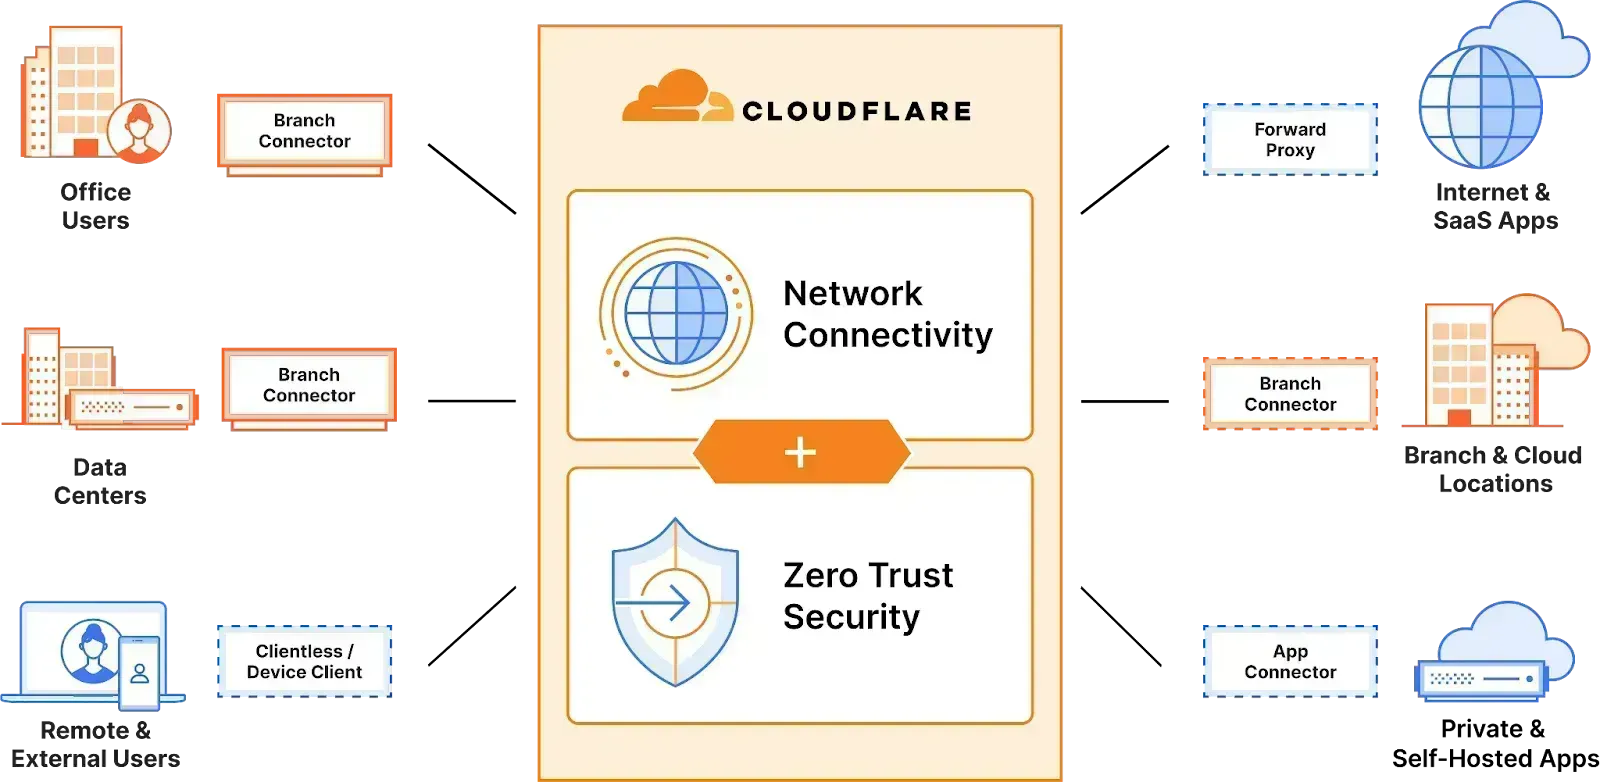
- Magic WAN: là giải pháp mạng diện rộng (WAN) dạng dịch vụ của Cloudflare, giúp kết nối nhiều chi nhánh, trung tâm dữ liệu và cloud của doanh nghiệp qua mạng backbone của Cloudflare. Khi triển khai cùng Magic Transit, doanh nghiệp có được một nền tảng mạng toàn diện: vừa bảo vệ khỏi DDoS ở biên, vừa tối ưu định tuyến nội bộ giữa các địa điểm.
Sự kết hợp này phù hợp với doanh nghiệp đang tái cấu trúc hạ tầng mạng theo hướng tập trung vào nhà cung cấp dịch vụ mạng đám mây (Network-as-a-Service) thay vì tự vận hành thiết bị mạng vật lý phân tán.
V. So sánh Magic Transit và WAF/DDoS Protection tầng HTTP
Bảng dưới đây giúp phân biệt rõ phạm vi bảo vệ của Magic Transit so với các giải pháp WAF và DDoS Protection tầng ứng dụng mà LionTech đã phân tích trong các bài viết trước.
Tiêu chí | Cloudflare Magic Transit | WAF / DDoS Protection (Layer 7) |
|---|---|---|
Tầng bảo vệ | Layer 3/4 (network/transport) | Layer 7 (application/HTTP) |
Phạm vi bảo vệ | Toàn bộ dải IP, mọi giao thức (TCP, UDP, GRE, ICMP...) | Chỉ traffic HTTP/HTTPS đi qua cổng 80/443 |
Phù hợp với | Hạ tầng mạng, dịch vụ non-HTTP, ISP, hosting, ngân hàng/chính phủ có dải IP riêng | Website, ứng dụng web, API công khai |
Cơ chế định tuyến | BGP announce dải IP qua Anycast, đường hầm GRE/IPsec về origin | Trỏ DNS bản ghi của domain/subdomain về Cloudflare |
Tích hợp đi kèm | Magic Firewall, Magic WAN | Bot Management, Rate Limiting, API Security |
VI. Doanh nghiệp nào nên cân nhắc triển khai Magic Transit?
- Doanh nghiệp vận hành hạ tầng mạng với các dịch vụ không phải HTTP (VPN, VoIP, hệ thống giao dịch tài chính qua giao thức riêng, SCADA/OT).
- Nhà cung cấp dịch vụ Internet (ISP) hoặc nhà cung cấp hosting cần bảo vệ toàn bộ dải IP cấp cho khách hàng.
- Tổ chức tài chính, ngân hàng, bảo hiểm hoặc cơ quan nhà nước sở hữu dải IP riêng và có yêu cầu tuân thủ cao về tính sẵn sàng của hạ tầng mạng.
- Doanh nghiệp có hạ tầng hybrid hoặc on-premise cần một lớp chống DDoS bao trùm toàn bộ trung tâm dữ liệu, không chỉ riêng website.
- Tổ chức đã triển khai Cloudflare WAF/DDoS Protection cho website nhưng còn các dịch vụ mạng khác chưa được bảo vệ.
Câu hỏi thường gặp về Cloudflare Magic Transit
Magic Transit khác gì so với Cloudflare Spectrum?
Spectrum là dịch vụ proxy và tăng tốc cho các ứng dụng TCP/UDP đơn lẻ (ví dụ một cổng dịch vụ cụ thể), trong khi Magic Transit bảo vệ toàn bộ dải IP của doanh nghiệp ở cấp độ mạng, phù hợp với hạ tầng có nhiều dịch vụ và giao thức khác nhau cùng lúc.
Doanh nghiệp có cần đổi địa chỉ IP khi dùng Magic Transit không?
Không. Magic Transit sử dụng mô hình BYOIP (Bring Your Own IP), doanh nghiệp vẫn giữ nguyên dải IP đang sở hữu và chỉ thay đổi cách dải IP đó được announce ra internet thông qua Cloudflare.
Magic Transit có thay thế được WAF không?
Không. Hai giải pháp bổ sung cho nhau: Magic Transit xử lý tấn công ở tầng mạng trước khi traffic được phân loại giao thức, còn WAF xử lý các tấn công tinh vi ở tầng ứng dụng như SQL injection, bot xấu, hay khai thác lỗ hổng API — những dạng tấn công mà lớp mạng không thể phát hiện.
Nên chọn GRE hay IPsec cho đường hầm kết nối về origin?
GRE phù hợp khi doanh nghiệp ưu tiên độ trễ thấp và cấu hình đơn giản, còn IPsec phù hợp khi dữ liệu truyền giữa Cloudflare và hạ tầng gốc cần được mã hóa, ví dụ với các ngành có yêu cầu bảo mật dữ liệu nghiêm ngặt như tài chính hoặc chính phủ.
Triển khai Magic Transit có làm gián đoạn hệ thống đang chạy không?
Quá trình chuyển đổi được thực hiện theo từng bước với BGP peering và cấu hình đường hầm song song với hạ tầng hiện tại, cho phép kiểm tra và chuyển traffic dần dần thay vì cắt chuyển đột ngột, giúp giảm thiểu rủi ro gián đoạn dịch vụ.