Cloudflare Zero Trust (còn gọi là Cloudflare One, thuộc gói Interna trong danh mục Enterprise của Cloudflare) là bộ giải pháp SASE giúp doanh nghiệp bảo vệ toàn bộ hệ thống, ứng dụng và người dùng nội bộ mà không cần VPN truyền thống — bằng cách xác thực danh tính, kiểm tra thiết bị và kiểm soát truy cập theo từng ứng dụng, ngay tại lớp mạng biên của Cloudflare.
Bảo mật hệ thống nội bộ doanh nghiệp là gì và vì sao cần thiết?
1. Định nghĩa bảo mật nội bộ (internal security)
Bảo mật nội bộ là tập hợp các biện pháp kiểm soát ai được truy cập vào ứng dụng, máy chủ, cơ sở dữ liệu và tài nguyên nằm bên trong mạng doanh nghiệp — bao gồm cả nhân viên làm việc từ xa, chi nhánh, đối tác thứ ba và thiết bị IoT. Khác với bảo mật "vành đai" (perimeter security) vốn chỉ tập trung chặn tấn công từ bên ngoài, bảo mật nội bộ giả định rằng mối đe dọa có thể đến từ chính bên trong mạng — một tài khoản bị đánh cắp, một thiết bị nhiễm mã độc, hoặc một kết nối VPN bị khai thác.
2. Vì sao mô hình bảo mật truyền thống (VPN, tường lửa vành đai) không còn đủ
a. Rủi ro từ VPN doanh nghiệp
VPN từng là tiêu chuẩn kết nối từ xa trong hơn hai thập kỷ, nhưng mô hình "kết nối một lần, tin tưởng toàn bộ mạng" của VPN đang bộc lộ nhiều điểm yếu. Theo báo cáo ThreatLabz VPN Risk Report của Zscaler, hơn 90% lãnh đạo an ninh mạng bày tỏ lo ngại VPN có thể dẫn đến sự cố bảo mật, và hơn một nửa số tổ chức được khảo sát từng gặp ít nhất một cuộc tấn công liên quan đến VPN trong năm qua. Báo cáo năm 2026 của cùng đơn vị này còn cho thấy 77% tổ chức thừa nhận không thể ngăn chặn việc kẻ tấn công di chuyển ngang (lateral movement) sau khi đã xâm nhập qua VPN, và hơn một nửa cần từ một tuần trở lên để vá một lỗ hổng VPN nghiêm trọng.
Nguyên nhân cốt lõi: VPN cấp quyền truy cập ở cấp độ mạng, không phải cấp độ ứng dụng. Một khi đăng nhập thành công, người dùng — hoặc kẻ tấn công đánh cắp được thông tin đăng nhập — thường có thể "nhìn thấy" và di chuyển tự do trong toàn bộ hệ thống nội bộ.
b. Bối cảnh tấn công mạng tại Việt Nam
Theo báo cáo tổng kết an ninh mạng năm 2025 của Hiệp hội An ninh mạng Quốc gia (NCA), dựa trên khảo sát hơn 5.300 tổ chức, các hệ thống thông tin tại Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng trong năm, và đáng chú ý là tỷ lệ đơn vị chịu thiệt hại thực tế đã tăng lên 52,3% (so với 46,15% năm trước) dù tổng số vụ tấn công giảm — cho thấy tấn công đang có chọn lọc và khai thác sâu hơn. Cùng khảo sát này chỉ ra gần một nửa số tổ chức (47,72%) vẫn thiếu nhân sự an ninh mạng, hơn 1/4 (27,8%) chưa áp dụng bất kỳ tiêu chuẩn an ninh nội bộ nào, và 9,38% hoàn toàn không có biện pháp kiểm soát truy cập Internet nào ở cửa ngõ mạng. Đây chính là những khoảng trống mà một kiến trúc Zero Trust được thiết kế để lấp đầy.
Cloudflare Zero Trust / SASE là gì?
1. Định nghĩa Zero Trust
Zero Trust là mô hình bảo mật dựa trên nguyên tắc "không mặc định tin tưởng bất kỳ ai, xác minh mọi yêu cầu" — bất kể người dùng đang ở trong hay ngoài mạng công ty. Thay vì cấp quyền truy cập mạng diện rộng như VPN, Zero Trust đánh giá danh tính người dùng, tình trạng thiết bị (device posture) và ngữ cảnh truy cập trước khi cho phép kết nối tới từng ứng dụng cụ thể.
2. Cloudflare One và vị trí trong kiến trúc SASE
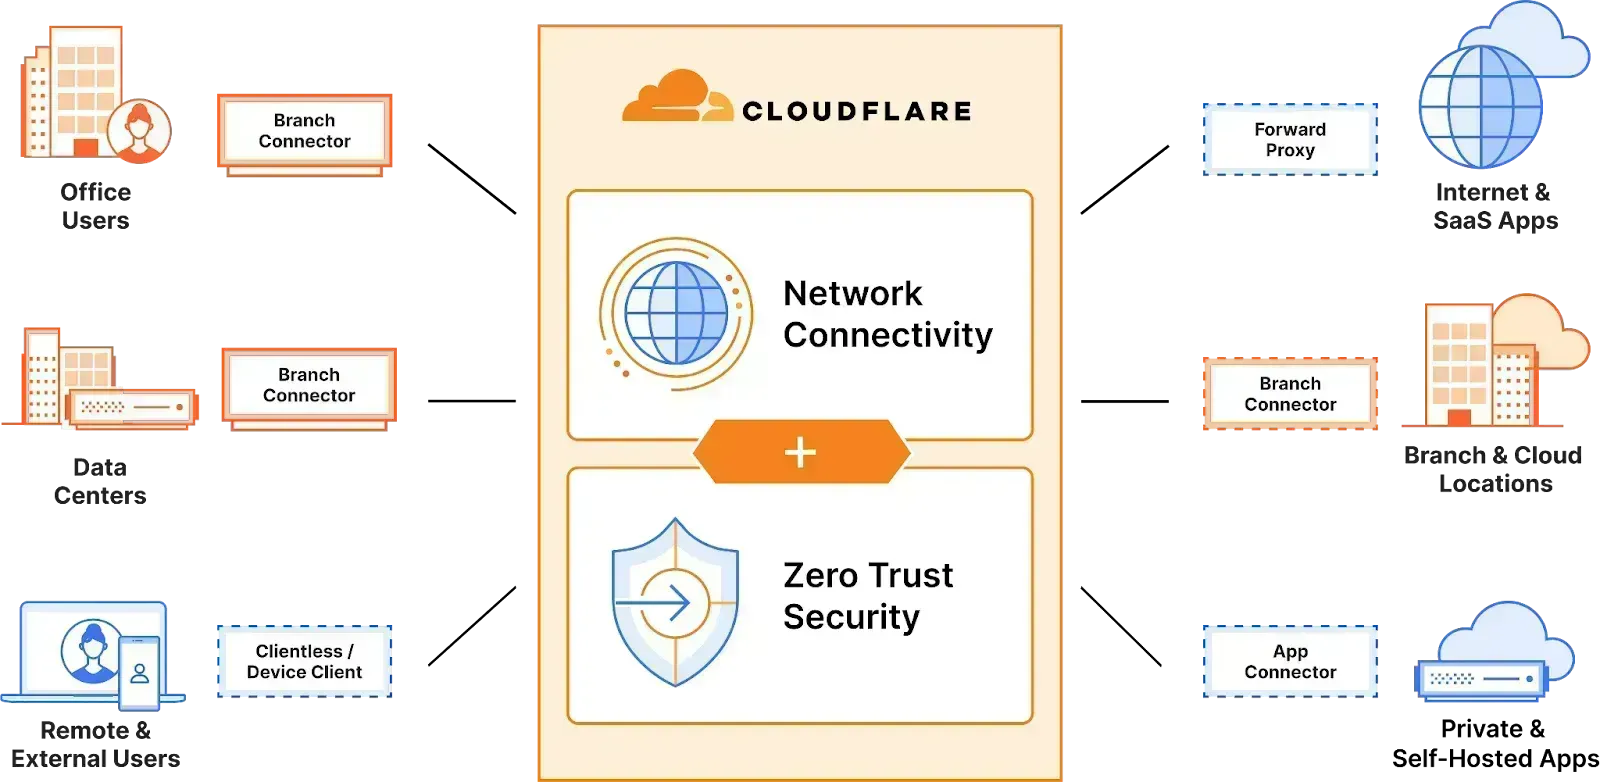
Cloudflare One là nền tảng SASE (Secure Access Service Edge) của Cloudflare, hợp nhất các dịch vụ bảo mật mạng (Zero Trust Network Access, Secure Web Gateway, CASB, DLP) và dịch vụ kết nối mạng (SD-WAN, private interconnect) trên cùng một hạ tầng biên toàn cầu. Trong danh mục gói Enterprise, Cloudflare gom các năng lực này thành gói Interna — dành riêng cho việc bảo vệ hệ thống nội bộ (ứng dụng, mạng, người dùng công ty), khác với gói Externa vốn tập trung bảo vệ tài sản hướng ra công chúng như website hay API.
3. Nguyên lý hoạt động
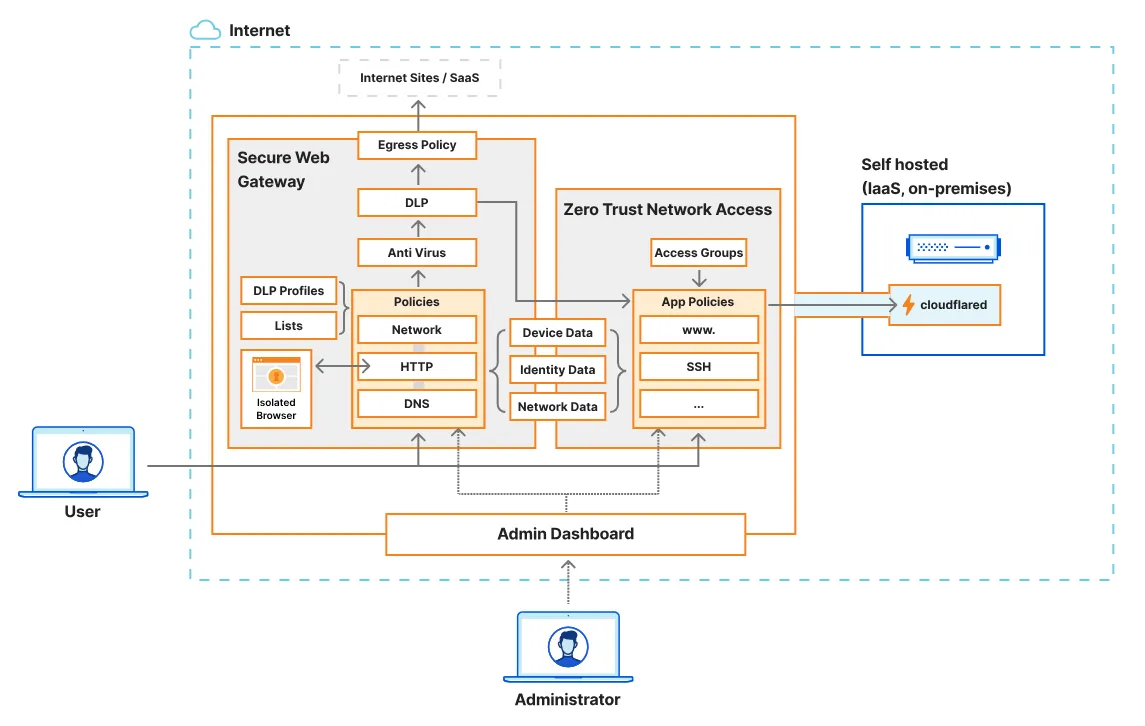
Về nguyên lý, mọi yêu cầu truy cập — từ trình duyệt, ứng dụng WARP trên thiết bị đầu cuối, hoặc kết nối Cloudflare Tunnel từ máy chủ nội bộ — đều đi qua mạng biên Cloudflare trước khi tới đích. Tại đây, hệ thống thực hiện xác thực danh tính qua nhà cung cấp IdP (Azure AD/Entra ID, Okta, Google Workspace…), kiểm tra tình trạng thiết bị, áp policy truy cập theo ứng dụng, rồi mới định tuyến yêu cầu tới ứng dụng đích thông qua kết nối outbound-only — nghĩa là máy chủ nội bộ không cần mở bất kỳ cổng inbound nào ra Internet.
Các thành phần cốt lõi trong bộ giải pháp bảo mật nội bộ Cloudflare
Dưới đây là các dịch vụ chính cấu thành gói bảo mật nội bộ (Interna) mà doanh nghiệp cần nắm để đánh giá mức độ phù hợp với hạ tầng hiện có.
Thành phần | Vai trò chính | Thay thế cho |
|---|---|---|
Cloudflare Access | Xác thực danh tính, kiểm soát truy cập theo từng ứng dụng | VPN, basic auth, IP whitelist |
Cloudflare Gateway | Lọc DNS/HTTP, chặn nội dung độc hại, DLP trên lưu lượng đi ra | Secure Web Gateway truyền thống |
Cloudflare Tunnel | Kết nối outbound-only từ máy chủ nội bộ, không cần mở cổng inbound | Firewall port-forwarding, reverse proxy tự triển khai |
WARP Client | Ứng dụng cài trên thiết bị đầu cuối để định tuyến traffic qua Zero Trust | VPN client |
Magic WAN | Mở rộng mạng WAN giữa văn phòng, trung tâm dữ liệu qua kết nối riêng | Đường truyền WAN thuê riêng (MPLS) |
CASB & DLP | Giám sát, kiểm soát dữ liệu trên các ứng dụng SaaS | Giải pháp CASB độc lập |
Digital Experience Monitoring (DEM) | Theo dõi trải nghiệm và hiệu năng kết nối của người dùng cuối | Công cụ giám sát mạng riêng lẻ |
1. Cloudflare Access — Kiểm soát truy cập Zero Trust
Cloudflare Access đặt một lớp xác thực định danh trước mọi ứng dụng nội bộ — bảng quản trị, hệ thống staging, dashboard vận hành — và chỉ cho phép người dùng đã xác thực đi qua.
a. Xác thực danh tính
Access hỗ trợ liên kết với các nhà cung cấp danh tính phổ biến (Azure AD/Entra ID, Okta, Google Workspace) qua giao thức SAML/OIDC, cho phép áp dụng chính sách xác thực nhất quán ngay cả với các ứng dụng cũ (legacy) vốn không hỗ trợ SSO gốc.
b. Kiểm tra tình trạng thiết bị (device posture)
Trước khi cấp quyền, hệ thống có thể đánh giá tình trạng thiết bị — sự hiện diện của Gateway client, số serial, chứng chỉ mTLS — và tích hợp tín hiệu từ các nền tảng bảo vệ điểm cuối (EPP) như CrowdStrike, Carbon Black, SentinelOne, Tanium để đảm bảo chỉ thiết bị an toàn mới được kết nối.
c. Ghi nhật ký hoạt động
Mọi yêu cầu trong ứng dụng được bảo vệ — không chỉ lúc đăng nhập/đăng xuất — đều có thể được ghi log và tổng hợp trên Cloudflare hoặc xuất ra hệ thống SIEM của doanh nghiệp để phục vụ giám sát và điều tra sự cố.
2. Cloudflare Gateway — Cổng web an toàn
Gateway lọc lưu lượng DNS và HTTP đi ra từ thiết bị nhân viên, chặn truy cập vào domain độc hại, phishing, hoặc nội dung vi phạm chính sách công ty — đóng vai trò tương đương một Secure Web Gateway truyền thống nhưng không cần triển khai thiết bị phần cứng riêng.
3. Cloudflare Tunnel — Kết nối không cần mở cổng inbound
Tunnel tạo kết nối mã hóa dạng outbound-only từ hạ tầng nội bộ ra mạng biên Cloudflare, loại bỏ nhu cầu mở cổng inbound hoặc công khai IP máy chủ ra Internet — giảm đáng kể bề mặt tấn công so với mô hình port-forwarding truyền thống. Tunnel hỗ trợ cả giao thức web lẫn phi web như SSH, RDP, kết nối cơ sở dữ liệu.
4. WARP và Magic WAN — Kết nối thiết bị và mở rộng mạng
WARP là ứng dụng client cài trên laptop, điện thoại để định tuyến toàn bộ traffic của thiết bị qua hạ tầng Zero Trust của Cloudflare. Ở cấp độ mạng doanh nghiệp, Magic WAN cho phép kết nối văn phòng, chi nhánh và trung tâm dữ liệu qua kết nối riêng, từng bước thay thế các đường truyền WAN thuê riêng vốn chi phí cao và khó mở rộng.
5. CASB và DLP — Bảo vệ dữ liệu trên ứng dụng SaaS
Với doanh nghiệp sử dụng nhiều ứng dụng SaaS (Microsoft 365, Google Workspace, Salesforce…), CASB (Cloud Access Security Broker) giám sát cách dữ liệu được truy cập và chia sẻ, trong khi DLP (Data Loss Prevention) ngăn chặn rò rỉ dữ liệu nhạy cảm cả khi dữ liệu đang lưu trữ lẫn khi đang truyền tải.
6. Digital Experience Monitoring (DEM)
DEM theo dõi chất lượng kết nối và trải nghiệm thực tế của người dùng cuối tới từng ứng dụng, giúp đội ngũ IT xác định nhanh liệu sự cố nằm ở phía mạng công ty, hạ tầng Cloudflare, hay chính ứng dụng đích — rút ngắn thời gian xử lý sự cố (MTTR).
Cloudflare Zero Trust hoạt động như thế nào trong các tình huống thực tế?
1. Thay thế VPN cho ứng dụng nội bộ
Thay vì cấp một tài khoản VPN có quyền truy cập toàn mạng, doanh nghiệp đưa từng ứng dụng nội bộ (admin panel, hệ thống ERP, dashboard vận hành) vào sau Cloudflare Access. Nhân viên xác thực qua SSO công ty, hệ thống kiểm tra thiết bị, và chỉ cấp quyền vào đúng ứng dụng được phân quyền — không "nhìn thấy" phần còn lại của mạng nội bộ.
2. Bảo vệ truy cập SSH/RDP/cơ sở dữ liệu
Với hạ tầng kỹ thuật (máy chủ SSH, máy trạm RDP, cơ sở dữ liệu nội bộ), Access kết hợp WARP client cho phép kỹ sư kết nối an toàn mà không cần mở cổng ra Internet, đồng thời áp dụng chính sách theo nhóm người dùng, vị trí địa lý hoặc khung giờ truy cập.
3. Kiểm soát truy cập và dữ liệu trên ứng dụng SaaS
Với các ứng dụng SaaS dùng chung trong toàn công ty, CASB giám sát hành vi truy cập bất thường (ví dụ tải xuống hàng loạt file), trong khi DLP chặn việc chia sẻ dữ liệu nhạy cảm (mã khách hàng, số thẻ, thông tin định danh cá nhân) ra ngoài phạm vi cho phép.
So sánh Cloudflare Zero Trust (Interna) với VPN truyền thống
Tiêu chí | VPN truyền thống | Cloudflare Zero Trust (Interna) |
|---|---|---|
Phạm vi cấp quyền | Toàn mạng, sau khi đăng nhập | Theo từng ứng dụng cụ thể |
Cổng inbound cần mở | Có (rủi ro bị quét, khai thác lỗ hổng) | Không (kết nối outbound-only qua Tunnel) |
Kiểm tra thiết bị trước khi cấp quyền | Thường không có | Có (device posture, tích hợp EPP) |
Rủi ro di chuyển ngang (lateral movement) | Cao nếu tài khoản bị xâm nhập | Được giới hạn nhờ mô hình truy cập theo ứng dụng |
Trải nghiệm người dùng từ xa | Phụ thuộc chất lượng đường truyền tới VPN gateway | Định tuyến qua mạng biên toàn cầu, độ trễ thấp hơn ở nhiều khu vực |
Chi phí băng thông người dùng | Thường tính theo băng thông/thiết bị | Theo mô hình gói, không phụ sinh phí băng thông người dùng với Interna |
Khả năng mở rộng WAN | Cần hợp đồng đường truyền riêng (MPLS) | Mỗi license mở rộng dung lượng mạng dùng chung qua Magic WAN |
Lưu ý: bảng so sánh mang tính khái quát về mặt kiến trúc; hiệu quả thực tế phụ thuộc vào cấu hình, quy mô và hạ tầng sẵn có của từng doanh nghiệp.
Lợi ích khi triển khai bảo mật nội bộ Cloudflare cho doanh nghiệp tại Việt Nam
1. Giảm rủi ro tấn công và di chuyển ngang
Trong bối cảnh 5 hình thức tấn công phổ biến nhất tại Việt Nam năm 2025 — theo NCA — gồm tấn công từ chối dịch vụ, chèn backlink độc hại, tấn công có chủ đích (APT), đánh cắp dữ liệu và mã hóa dữ liệu tống tiền, việc giới hạn phạm vi truy cập theo ứng dụng giúp thu hẹp đáng kể "bán kính ảnh hưởng" nếu một tài khoản hoặc thiết bị bị xâm nhập.
2. Hỗ trợ tuân thủ quy định trong nước
Với yêu cầu ngày càng chặt chẽ từ Luật An ninh mạng và Nghị định về bảo vệ dữ liệu cá nhân, việc ghi log truy cập chi tiết theo từng ứng dụng, kiểm soát luồng dữ liệu qua DLP, và khả năng xuất log về hệ thống giám sát nội bộ giúp doanh nghiệp dễ dàng chứng minh việc kiểm soát truy cập dữ liệu khi cần đối chiếu với cơ quan quản lý.
3. Tối ưu chi phí vận hành dài hạn
Việc gộp nhiều dịch vụ (Access, Gateway, Tunnel, CASB, DEM) trên cùng một nền tảng giúp doanh nghiệp giảm số lượng thiết bị/phần mềm cần quản lý riêng lẻ, đồng thời mô hình cấp phép theo license có thể linh hoạt hơn so với việc đầu tư hạ tầng WAN/VPN chuyên dụng — dù mức tiết kiệm thực tế cần được đánh giá dựa trên số lượng người dùng và hạ tầng hiện tại của từng doanh nghiệp.
Bạn đang cân nhắc triển khai giải pháp bảo mật nội bộ Cloudflare Zero Trust cho hệ thống của doanh nghiệp? Liên hệ đội ngũ tư vấn của chúng tôi để nhận đánh giá miễn phí và phù hợp với hạ tầng hiện tại.
Câu hỏi thường gặp (FAQ)
Cloudflare Zero Trust khác gì so với VPN?
Zero Trust cấp quyền theo từng ứng dụng dựa trên xác thực danh tính và tình trạng thiết bị, còn VPN cấp quyền truy cập ở cấp độ mạng sau khi đăng nhập một lần. Zero Trust được xem là mô hình hiện đại hơn vì giới hạn phạm vi ảnh hưởng nếu tài khoản bị xâm nhập.
Gói Interna khác gì gói Externa của Cloudflare?
Interna tập trung bảo vệ hệ thống, mạng và người dùng nội bộ doanh nghiệp (Zero Trust, SASE, WAN). Externa tập trung bảo vệ tài sản hướng ra công chúng như website, API, ứng dụng khách hàng truy cập (WAF, CDN, chống DDoS lớp ứng dụng).
Doanh nghiệp có bắt buộc chuyển toàn bộ DNS sang Cloudflare để dùng Zero Trust không?
Có thể dùng DNS ngoài, nhưng một số tính năng policy cần lưu lượng được định tuyến qua Cloudflare để áp dụng đầy đủ. Việc chuyển DNS về Cloudflare thường giúp việc triển khai và quản lý policy đơn giản hơn.
Triển khai Cloudflare Zero Trust có làm chậm ứng dụng nội bộ không?
Việc đi qua thêm một lớp mạng biên có thể phát sinh độ trễ nhỏ (thường trong khoảng vài chục mili-giây tùy vị trí), thường không đáng kể với phần lớn ứng dụng nội bộ, nhưng cần được kiểm thử với các ứng dụng đặc biệt nhạy cảm về độ trễ.
Doanh nghiệp nhỏ có cần đến gói Interna không?
Cloudflare có gói Zero Trust miễn phí/trả phí theo người dùng cho đội ngũ quy mô nhỏ. Gói Interna (thuộc danh mục Enterprise) phù hợp hơn với tổ chức có nhu cầu SLA cao, hỗ trợ 24/7, và các tính năng nâng cao như Magic WAN, CASB đầy đủ hoặc Data Localization.