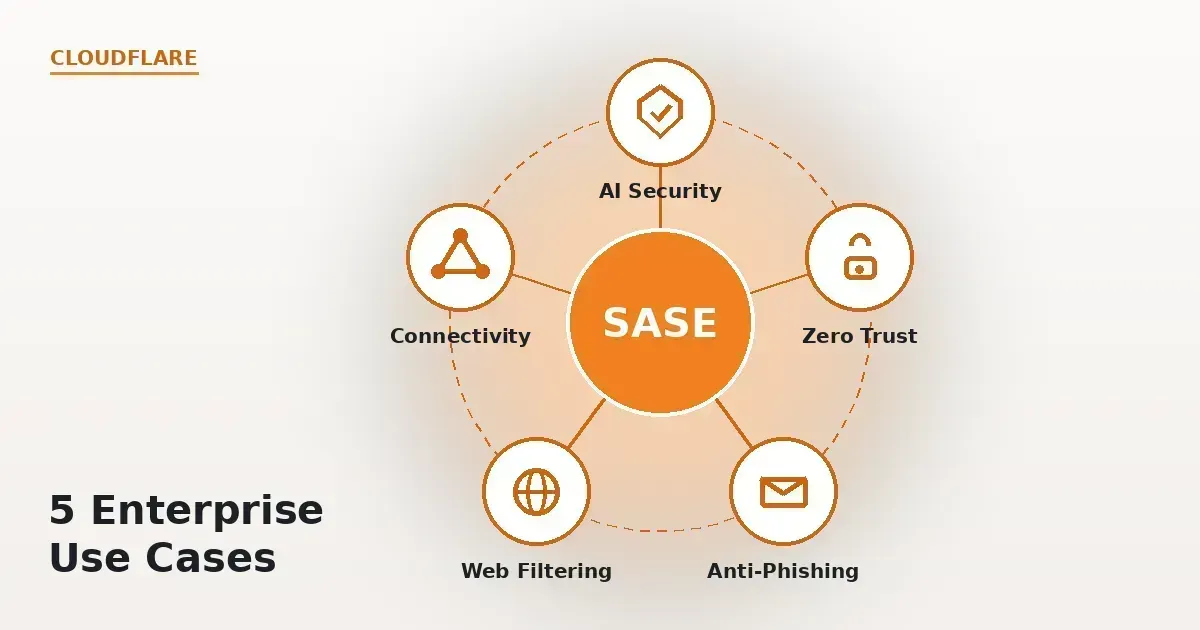
SASE (Secure Access Service Edge) của Cloudflare — triển khai qua nền tảng Cloudflare One — gồm 5 nhóm use case chính: bảo vệ việc dùng AI trong doanh nghiệp, hiện đại hóa truy cập từ xa (thay VPN), chặn tấn công phishing qua email, bảo vệ duyệt web và kết nối mạng đồng nhất mọi địa điểm.
SASE của Cloudflare là gì và gồm những use case nào?
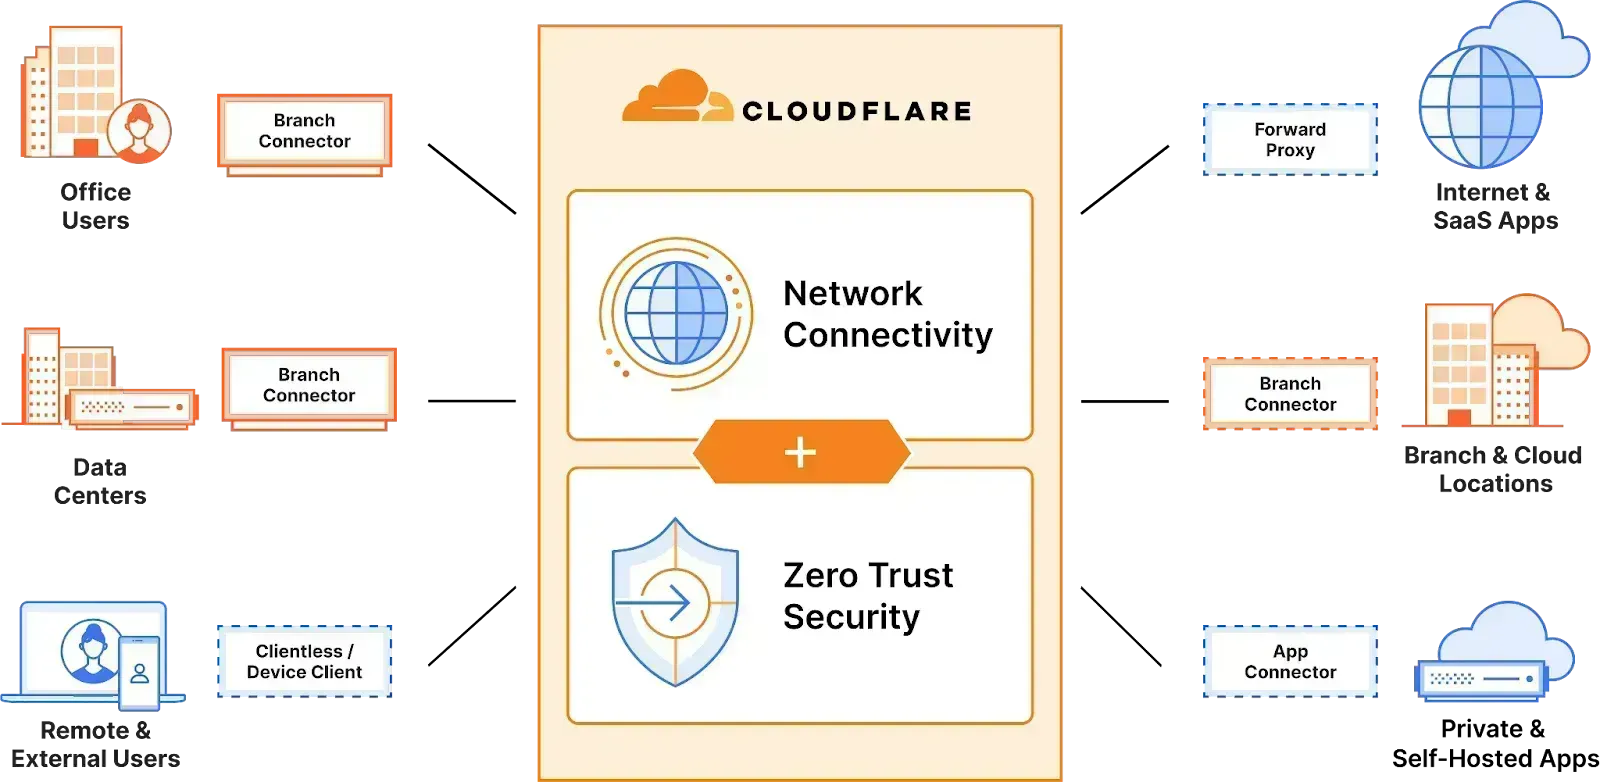
SASE là mô hình kiến trúc hội tụ giữa hạ tầng mạng (SD-WAN, WAN-as-a-Service) và các dịch vụ bảo mật (ZTNA, SWG, CASB, DLP, FWaaS) trên cùng một nền tảng đám mây, thay vì phân tán trên nhiều thiết bị phần cứng tại từng văn phòng. Cloudflare hiện thực hóa mô hình này qua bộ sản phẩm Cloudflare One.
Theo trang demo hub chính thức của Cloudflare, các use case SASE được nhóm thành 5 nhóm lớn mà bài viết này sẽ đi sâu theo thứ tự:
- Bảo vệ an toàn việc áp dụng AI trong doanh nghiệp (Safely adopt AI)
- Hiện đại hóa truy cập từ xa, thay thế VPN truyền thống (Modernize remote access)
- Chặn tấn công lừa đảo qua email (Block email phishing attacks)
- Bảo vệ trải nghiệm duyệt web (Protect web browsing)
- Triển khai mạng kết nối đồng nhất mọi địa điểm (Coffee shop networking)
Mỗi nhóm gồm nhiều giải pháp con, sử dụng các sản phẩm lõi của Cloudflare One như Gateway (Secure Web Gateway), Access (ZTNA), Cloudflare Tunnel, Cloudflare WAN (trước đây là Magic WAN) và Email Security. Phần dưới đây trình bày chi tiết từng nhóm.
I. Bảo vệ an toàn việc áp dụng AI trong doanh nghiệp
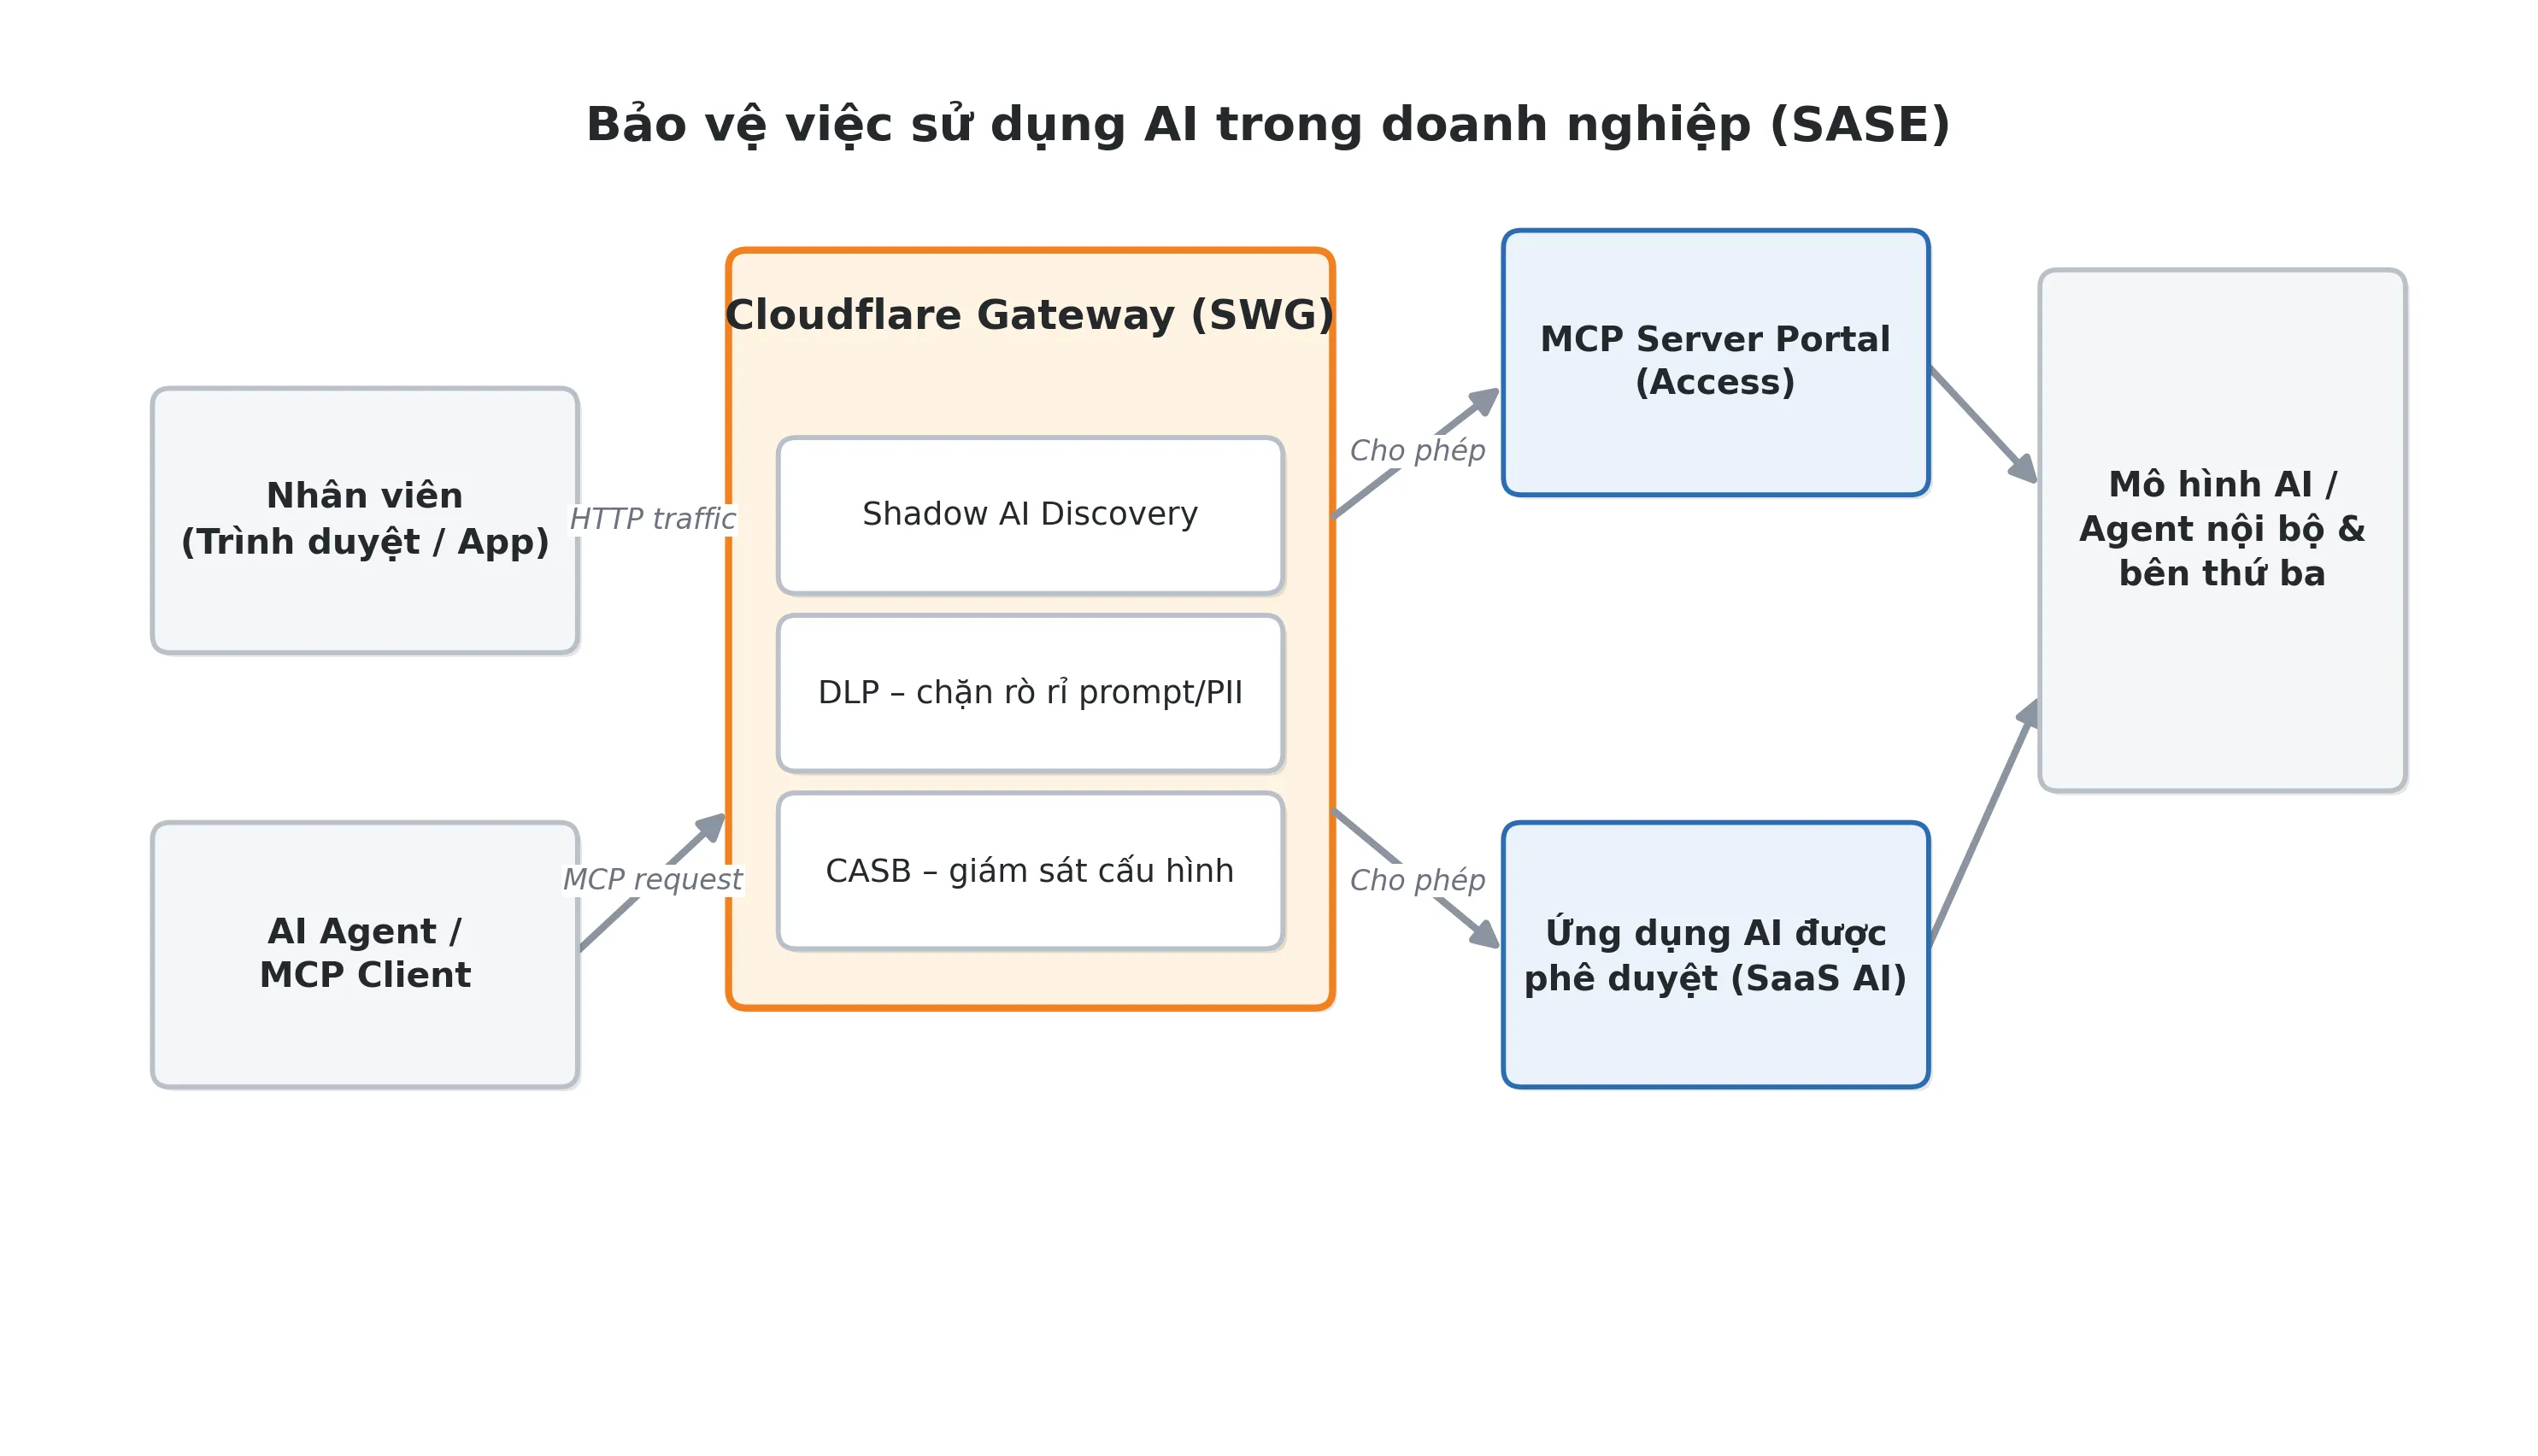
Khi nhân viên và các AI agent nội bộ ngày càng sử dụng nhiều công cụ GenAI (ChatGPT, Claude, Gemini...) và các máy chủ MCP (Model Context Protocol), doanh nghiệp đối mặt với rủi ro shadow AI (dùng công cụ AI không được phê duyệt), rò rỉ dữ liệu qua prompt và thiếu kiểm soát quyền truy cập của AI agent. Cloudflare giải quyết nhóm rủi ro này bằng 4 giải pháp con nằm trong Cloudflare AI Security Suite.
1. Phát hiện Shadow AI qua Shadow IT SaaS Analytics
Shadow IT SaaS Analytics là dashboard trong Cloudflare Gateway giúp IT phát hiện những ứng dụng SaaS/AI mà nhân viên đang truy cập nhưng chưa được phê duyệt chính thức. Dashboard tổng hợp dữ liệu từ lưu lượng HTTP đi qua Gateway để liệt kê tên ứng dụng, loại ứng dụng, trạng thái phê duyệt (Approved/Unapproved/In review/Unreviewed), số người dùng và dung lượng dữ liệu tải lên/tải xuống theo từng trạng thái.
Từ dashboard này, IT có thể gắn nhãn từng ứng dụng AI, sau đó tạo chính sách HTTP tương ứng — ví dụ tự động đưa các ứng dụng “Unreviewed” vào chế độ duyệt web cách ly (Browser Isolation), hoặc chặn hẳn các ứng dụng “Unapproved”. Đây là bước đầu tiên bắt buộc trước khi xây dựng chính sách kiểm soát AI chặt chẽ hơn.
Tài liệu tham khảo: Shadow IT SaaS analytics · Cloudflare One docs
2. Ngăn rò rỉ dữ liệu nhạy cảm qua DLP cho AI prompt
Data Loss Prevention (DLP) của Cloudflare Gateway có thể quét nội dung prompt gửi tới các mô hình AI để phát hiện dữ liệu nhạy cảm — mã nguồn nội bộ, thông tin định danh cá nhân (PII), số thẻ tín dụng, tài liệu mật — trước khi dữ liệu rời khỏi mạng doanh nghiệp. Cloudflare cung cấp sẵn các "AI prompt topic" trong bộ hồ sơ DLP để nhận diện các dạng prompt rủi ro (ví dụ prompt có xu hướng rò rỉ bí mật kinh doanh).
Khi một yêu cầu vi phạm chính sách DLP, Gateway có thể chặn (block) request đó ngay tại tầng mạng, thay vì để dữ liệu được gửi tới máy chủ AI của bên thứ ba mà doanh nghiệp không kiểm soát được vòng đời dữ liệu sau đó.
Tài liệu tham khảo: DLP detection entries — AI prompt topics · Cloudflare One docs
3. Kiểm soát truy cập AI Agent và máy chủ MCP qua MCP Server Portal
MCP Server Portal là tính năng trong Cloudflare Access cho phép gom nhiều máy chủ MCP (Model Context Protocol) về một điểm truy cập HTTP duy nhất, được bảo vệ bằng chính sách Zero Trust. Thay vì mỗi AI agent kết nối trực tiếp và không kiểm soát tới từng máy chủ MCP nội bộ hoặc SaaS, portal cho phép quản trị viên: chọn lọc công cụ (tool) và prompt được phép hiển thị cho từng agent, đổi tên/alias công cụ theo thuật ngữ nội bộ, và định tuyến traffic qua Gateway để áp DLP.
Về mặt vận hành, người dùng xác thực một lần qua Cloudflare Access bằng identity provider hiện có, sau đó portal tự động quản lý phiên OAuth riêng với từng máy chủ MCP phía sau. Cách tiếp cận này giúp giảm rủi ro AI agent có quyền truy cập vượt phạm vi cần thiết (over-permissioned), đồng thời log lại đầy đủ mọi lệnh gọi công cụ để phục vụ audit.
Tài liệu tham khảo: MCP server portals · Cloudflare One docs
4. Giám sát tư thế bảo mật ứng dụng GenAI qua CASB
Cloud Access Security Broker (CASB) dạng API-based của Cloudflare có thể tích hợp trực tiếp với các nền tảng như OpenAI/ChatGPT, Claude, Gemini để quét cấu hình bảo mật (misconfiguration) và phát hiện các điểm hở dữ liệu — ví dụ workspace chia sẻ công khai ngoài ý muốn, tài khoản chưa bật MFA, hoặc tích hợp bên thứ ba có quyền truy cập rộng. Vì đây là API-based CASB, việc giám sát diễn ra ở tầng cấu hình ứng dụng chứ không cần đưa toàn bộ traffic qua proxy.
Tài liệu tham khảo: CASB integration ví dụ OpenAI · Cloudflare One docs
II. Hiện đại hóa truy cập từ xa, thay thế VPN truyền thống
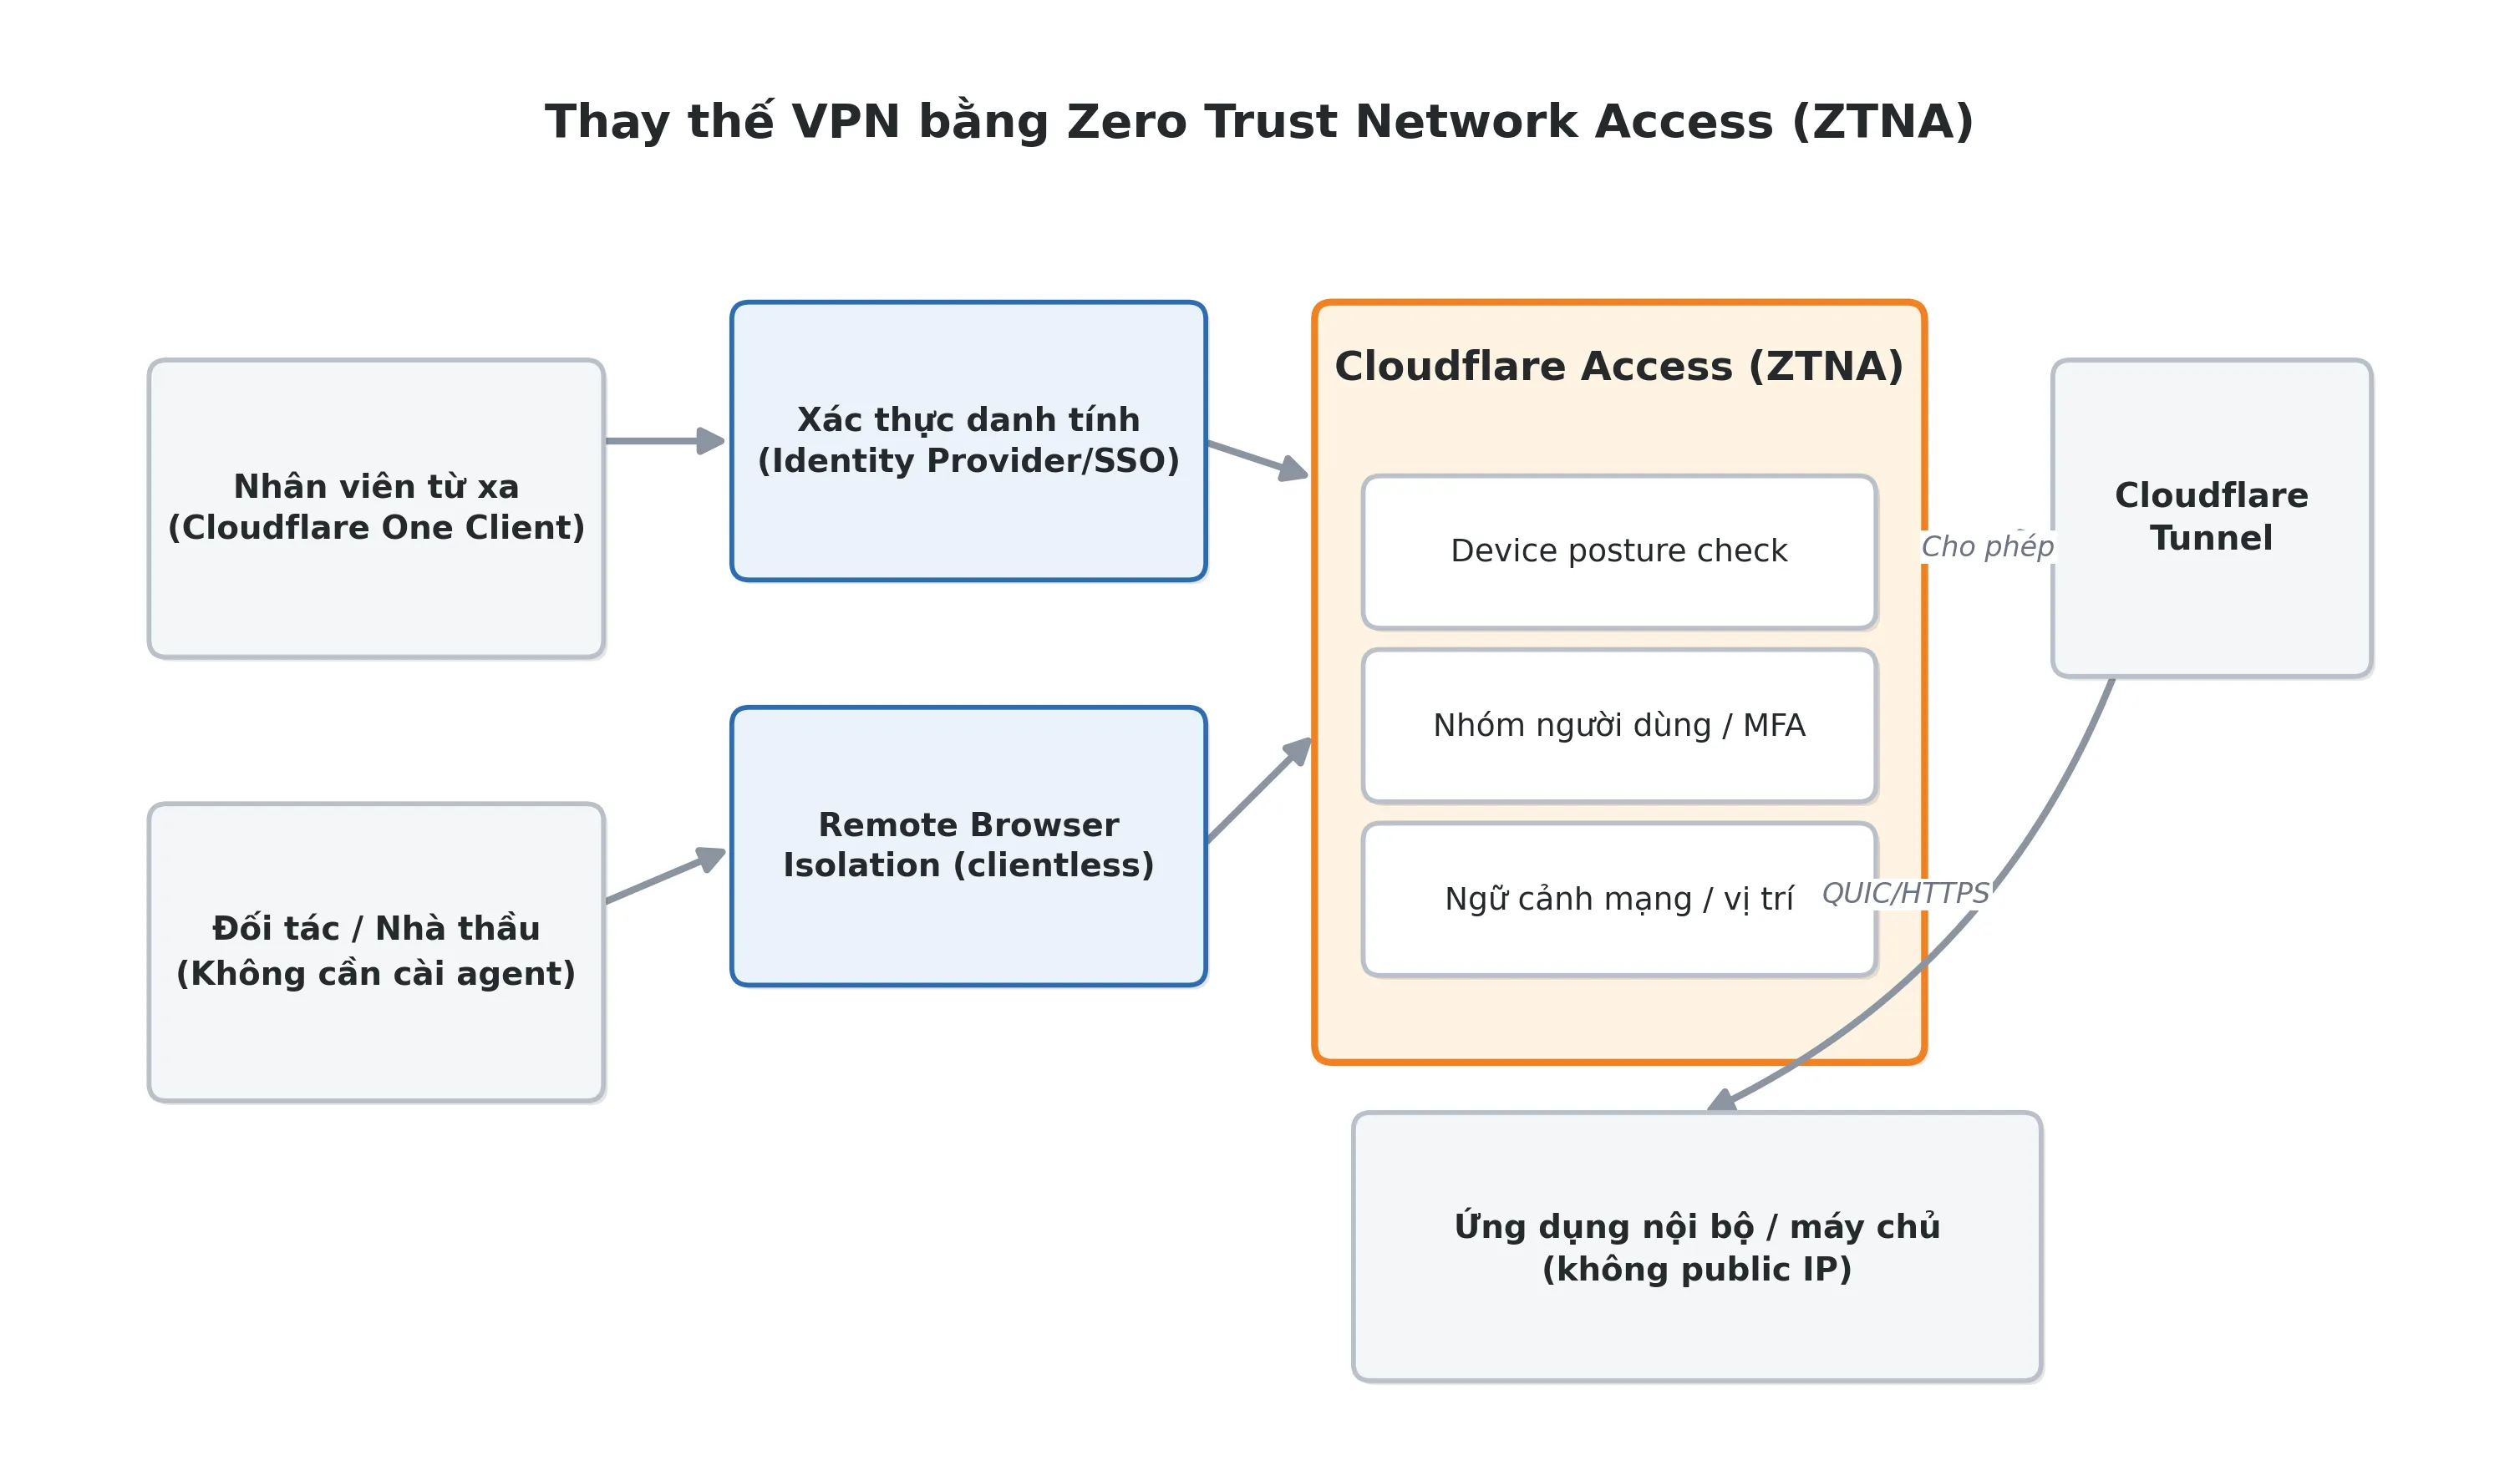
VPN truyền thống có nhược điểm cố hữu: cấp quyền truy cập ở cấp mạng (network-level) thay vì cấp ứng dụng, hiệu năng phụ thuộc vào vị trí gateway VPN, và khó mở rộng cho hàng nghìn người dùng phân tán. Cloudflare thay thế mô hình này bằng Zero Trust Network Access (ZTNA), đánh giá từng request dựa trên danh tính, tư thế thiết bị và ngữ cảnh thay vì tin tưởng toàn bộ mạng nội bộ.
1. Thay thế VPN bằng Zero Trust Network Access (ZTNA)
Với Cloudflare Access, mỗi yêu cầu truy cập ứng dụng nội bộ được xác thực qua identity provider hiện có của doanh nghiệp (Okta, Microsoft Entra ID, Google Workspace...), sau đó được đánh giá theo chính sách chi tiết: nhóm người dùng, phương thức xác thực (MFA), tư thế thiết bị, vị trí mạng. Khác với VPN cấp quyền truy cập toàn mạng, ZTNA chỉ cấp quyền tới đúng ứng dụng được phép truy cập, giảm đáng kể bề mặt tấn công (attack surface) nếu tài khoản bị xâm nhập.
Vì hạ tầng chạy trên mạng toàn cầu của Cloudflare (330+ thành phố), người dùng luôn kết nối tới điểm gần nhất thay vì phải quay ngược lưu lượng về một trung tâm dữ liệu VPN duy nhất — cải thiện độ trễ đáng kể cho nhân sự làm việc từ xa hoặc ở nước ngoài.
Tài liệu tham khảo: Replace your VPN with Cloudflare Zero Trust — Learning Path
2. Kết nối ứng dụng nội bộ an toàn qua Cloudflare Tunnel
Cloudflare Tunnel dùng phần mềm cloudflared để tạo kết nối outbound-only từ máy chủ nội bộ ra mạng Cloudflare — nghĩa là không cần mở port inbound hay có địa chỉ IP public nào cho ứng dụng. Traffic hai chiều được truyền qua tunnel này sau khi kết nối được thiết lập, giúp giảm rủi ro bị quét cổng hoặc tấn công trực tiếp vào origin server.
Đây là thành phần kết nối (connector) được dùng xuyên suốt trong hầu hết các use case ZTNA khác của Cloudflare, từ truy cập ứng dụng web nội bộ, SSH, RDP cho tới các giao thức tùy chỉnh.
Tài liệu tham khảo: Cloudflare Tunnel · Cloudflare One docs
3. Tích hợp nhà cung cấp danh tính (Identity Provider) vào chính sách truy cập
Cloudflare Access hỗ trợ tích hợp với nhiều nhà cung cấp danh tính (identity provider) cùng lúc — cho phép xây dựng chính sách truy cập dựa trên nhóm người dùng, vai trò, hoặc thuộc tính từ hệ thống IAM hiện có của doanh nghiệp mà không cần thay đổi hệ thống quản lý danh tính đang dùng.
Tài liệu tham khảo: Identity providers · Cloudflare One docs
4. Tích hợp tư thế thiết bị (Device Posture) từ các nền tảng EDR
Ngoài danh tính, Cloudflare Access có thể lấy tín hiệu tư thế thiết bị (device posture) từ các nền tảng bảo mật đầu cuối phổ biến như CrowdStrike, SentinelOne, Microsoft Intune để đưa vào chính sách — ví dụ chỉ cho phép truy cập ứng dụng tài chính nếu thiết bị có điểm rủi ro (risk score) trên một ngưỡng nhất định, ổ cứng đã mã hóa và tường lửa cục bộ đang bật.
Tài liệu tham khảo: Device posture integrations · Cloudflare One docs
5. Truy cập ứng dụng nội bộ không cần cài đặt agent (Clientless Access)
Với đối tác, nhà thầu hoặc các bên thứ ba không thể cài phần mềm agent lên thiết bị, Cloudflare kết hợp Resolver Policies (phân giải DNS nội bộ trong mạng Cloudflare) với Remote Browser Isolation không cần agent, cho phép truy cập ứng dụng web nội bộ chỉ bằng trình duyệt thông thường — không để lộ bản ghi DNS công khai hay địa chỉ IP nội bộ ra Internet.
Tài liệu tham khảo: Access to private apps without deploying client agents — Reference Architecture
6. Bảo mật truy cập ứng dụng SaaS theo mô hình Zero Trust
Nhiều ứng dụng SaaS (Salesforce, ServiceNow...) có bảo mật riêng nhưng không đánh giá được tư thế thiết bị của người truy cập, và khó giới hạn theo dải IP cho nhân sự làm việc từ xa. Cloudflare đưa ZTNA và Secure Web Gateway (SWG) làm lớp trung gian: mọi truy cập SaaS đi qua Cloudflare trước, được xác thực theo danh tính/tư thế thiết bị, sau đó egress ra ứng dụng SaaS bằng một dải IP cố định (dedicated egress IP) — cho phép cấu hình SaaS chỉ chấp nhận traffic từ IP đó, biến Cloudflare thành lớp mạng doanh nghiệp mới trên nền tảng đám mây.
Tài liệu tham khảo: Secure access to SaaS applications with SASE — Reference Architecture
7. Hiện đại hóa hạ tầng VDI với Remote Browser Isolation
Nhiều doanh nghiệp vẫn duy trì Virtual Desktop Infrastructure (VDI) tốn kém chỉ để cấp một trình duyệt an toàn cho nhân sự từ xa. Cloudflare có thể thay thế phần này bằng Remote Browser Isolation (RBI) — trình duyệt chạy trên hạ tầng Cloudflare, kết quả hiển thị được truyền về máy người dùng qua kênh mã hóa. Với các ứng dụng legacy bắt buộc cần desktop đầy đủ, Cloudflare Access vẫn có thể bảo vệ lớp truy cập vào VDI hiện có bằng chính sách Zero Trust, đồng thời lọc traffic Internet đi ra từ VDI qua Gateway.
Tài liệu tham khảo: Zero Trust and Virtual Desktop Infrastructure — Reference Architecture
8. Triển khai VoIP tự lưu trữ (self-hosted) an toàn cho nhân sự hybrid
Với các doanh nghiệp tự vận hành hệ thống VoIP nội bộ (SIP server), VPN truyền thống thường gây trễ, rung (jitter) và lỗi NAT traversal cho lưu lượng thoại thời gian thực. Cloudflare Mesh (trước đây gọi là WARP Connector) tạo kết nối hai chiều giữa thiết bị người dùng và máy chủ SIP nội bộ qua mạng toàn cầu của Cloudflare, giữ nguyên khả năng NAT traversal ổn định mà không cần public IP cho máy chủ VoIP.
Tài liệu tham khảo: Deploy self-hosted VoIP services for hybrid users — Reference Architecture
9. Mở rộng ZTNA với xác thực bên ngoài và Serverless (Workers)
Với các yêu cầu phê duyệt phức tạp hơn nhóm/MFA thông thường — ví dụ chỉ cho truy cập nếu nhân sự đã hoàn thành khóa đào tạo bảo mật lưu ở hệ thống khác — Cloudflare Access hỗ trợ external evaluation: gọi một Cloudflare Worker để chạy logic tùy chỉnh (kể cả tích hợp Open Policy Agent) trong lúc đánh giá chính sách. Sau khi xác thực thành công, Cloudflare còn có thể chèn thêm dữ liệu tư thế thiết bị vào JWT gửi tới ứng dụng đích để ứng dụng tự quyết định thêm logic phân quyền phía sau.
Tài liệu tham khảo: Extend ZTNA with external authorization and serverless — Reference Architecture
III. Chặn tấn công lừa đảo qua email
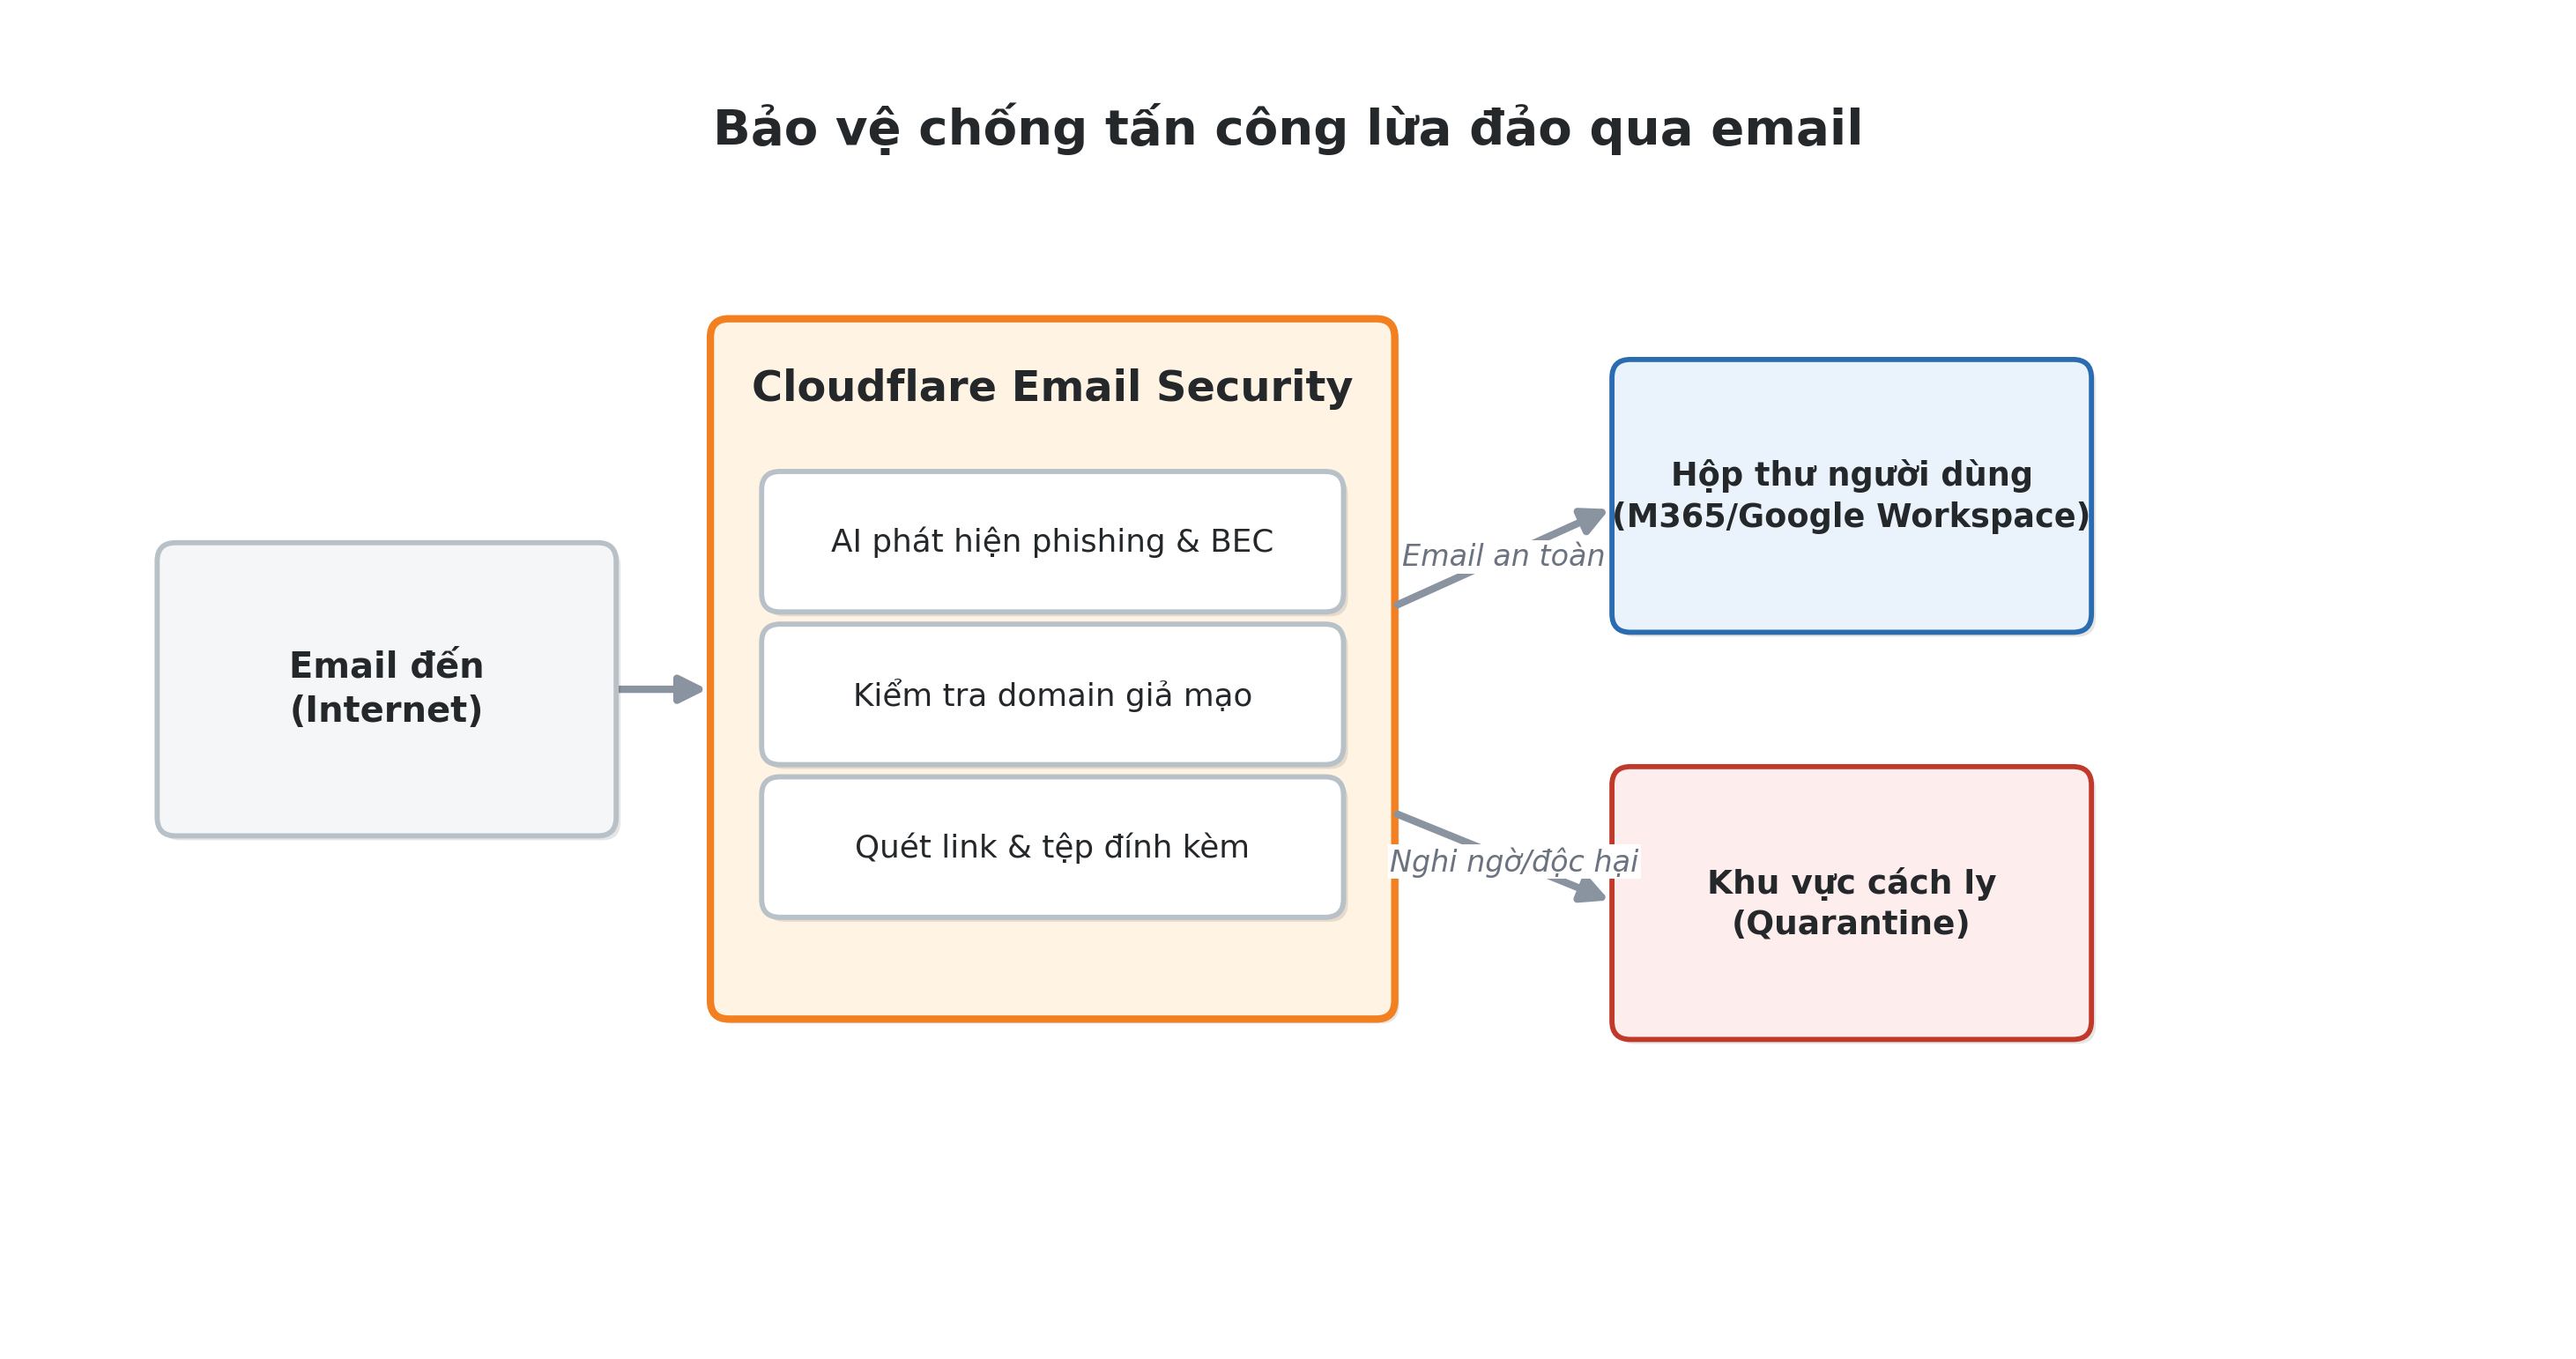
Email vẫn là kênh tấn công phổ biến nhất để xâm nhập doanh nghiệp — từ phishing thông thường, giả mạo thương hiệu (brand impersonation), business email compromise (BEC) cho tới tấn công qua chuỗi cung ứng email. Cloudflare Email Security dùng AI để phân tích ngữ cảnh và hành vi thay vì chỉ dựa vào danh sách domain/IP đen truyền thống.
1. Phát hiện và ngăn chặn phishing, BEC bằng AI trước khi tới hộp thư
Cloudflare Email Security có thể triển khai dạng API-based (tích hợp trực tiếp với Microsoft 365/Google Workspace, không cần đổi MX record) hoặc inline (đứng trước mail server, chặn tại tầng SMTP). Hệ thống dùng mô hình AI để phân tích ngữ cảnh nội dung, hành vi gửi bất thường và mối quan hệ giữa người gửi – người nhận nhằm phát hiện các dạng tấn công đa kênh: phishing thông thường, giả mạo thương hiệu, BEC (business email compromise) và tấn công qua chuỗi cung ứng email (email supply chain attack).
Theo các case study được Cloudflare công bố công khai, một số khách hàng ghi nhận: Werner Enterprises giảm 50% email độc hại lọt vào hộp thư người dùng; Tavria-V chặn 100% các cuộc tấn công phishing được ghi nhận; Konoike Transport phát hiện và cách ly hơn 30.000 email đáng ngờ mỗi tháng, giảm 97% số ticket hỗ trợ liên quan tới đe dọa qua email; d2iq ghi nhận hơn 21.000 cuộc tấn công phishing bị chặn.
Tài liệu tham khảo: Email security demo tour & case studies · Cloudflare
IV. Bảo vệ trải nghiệm duyệt web
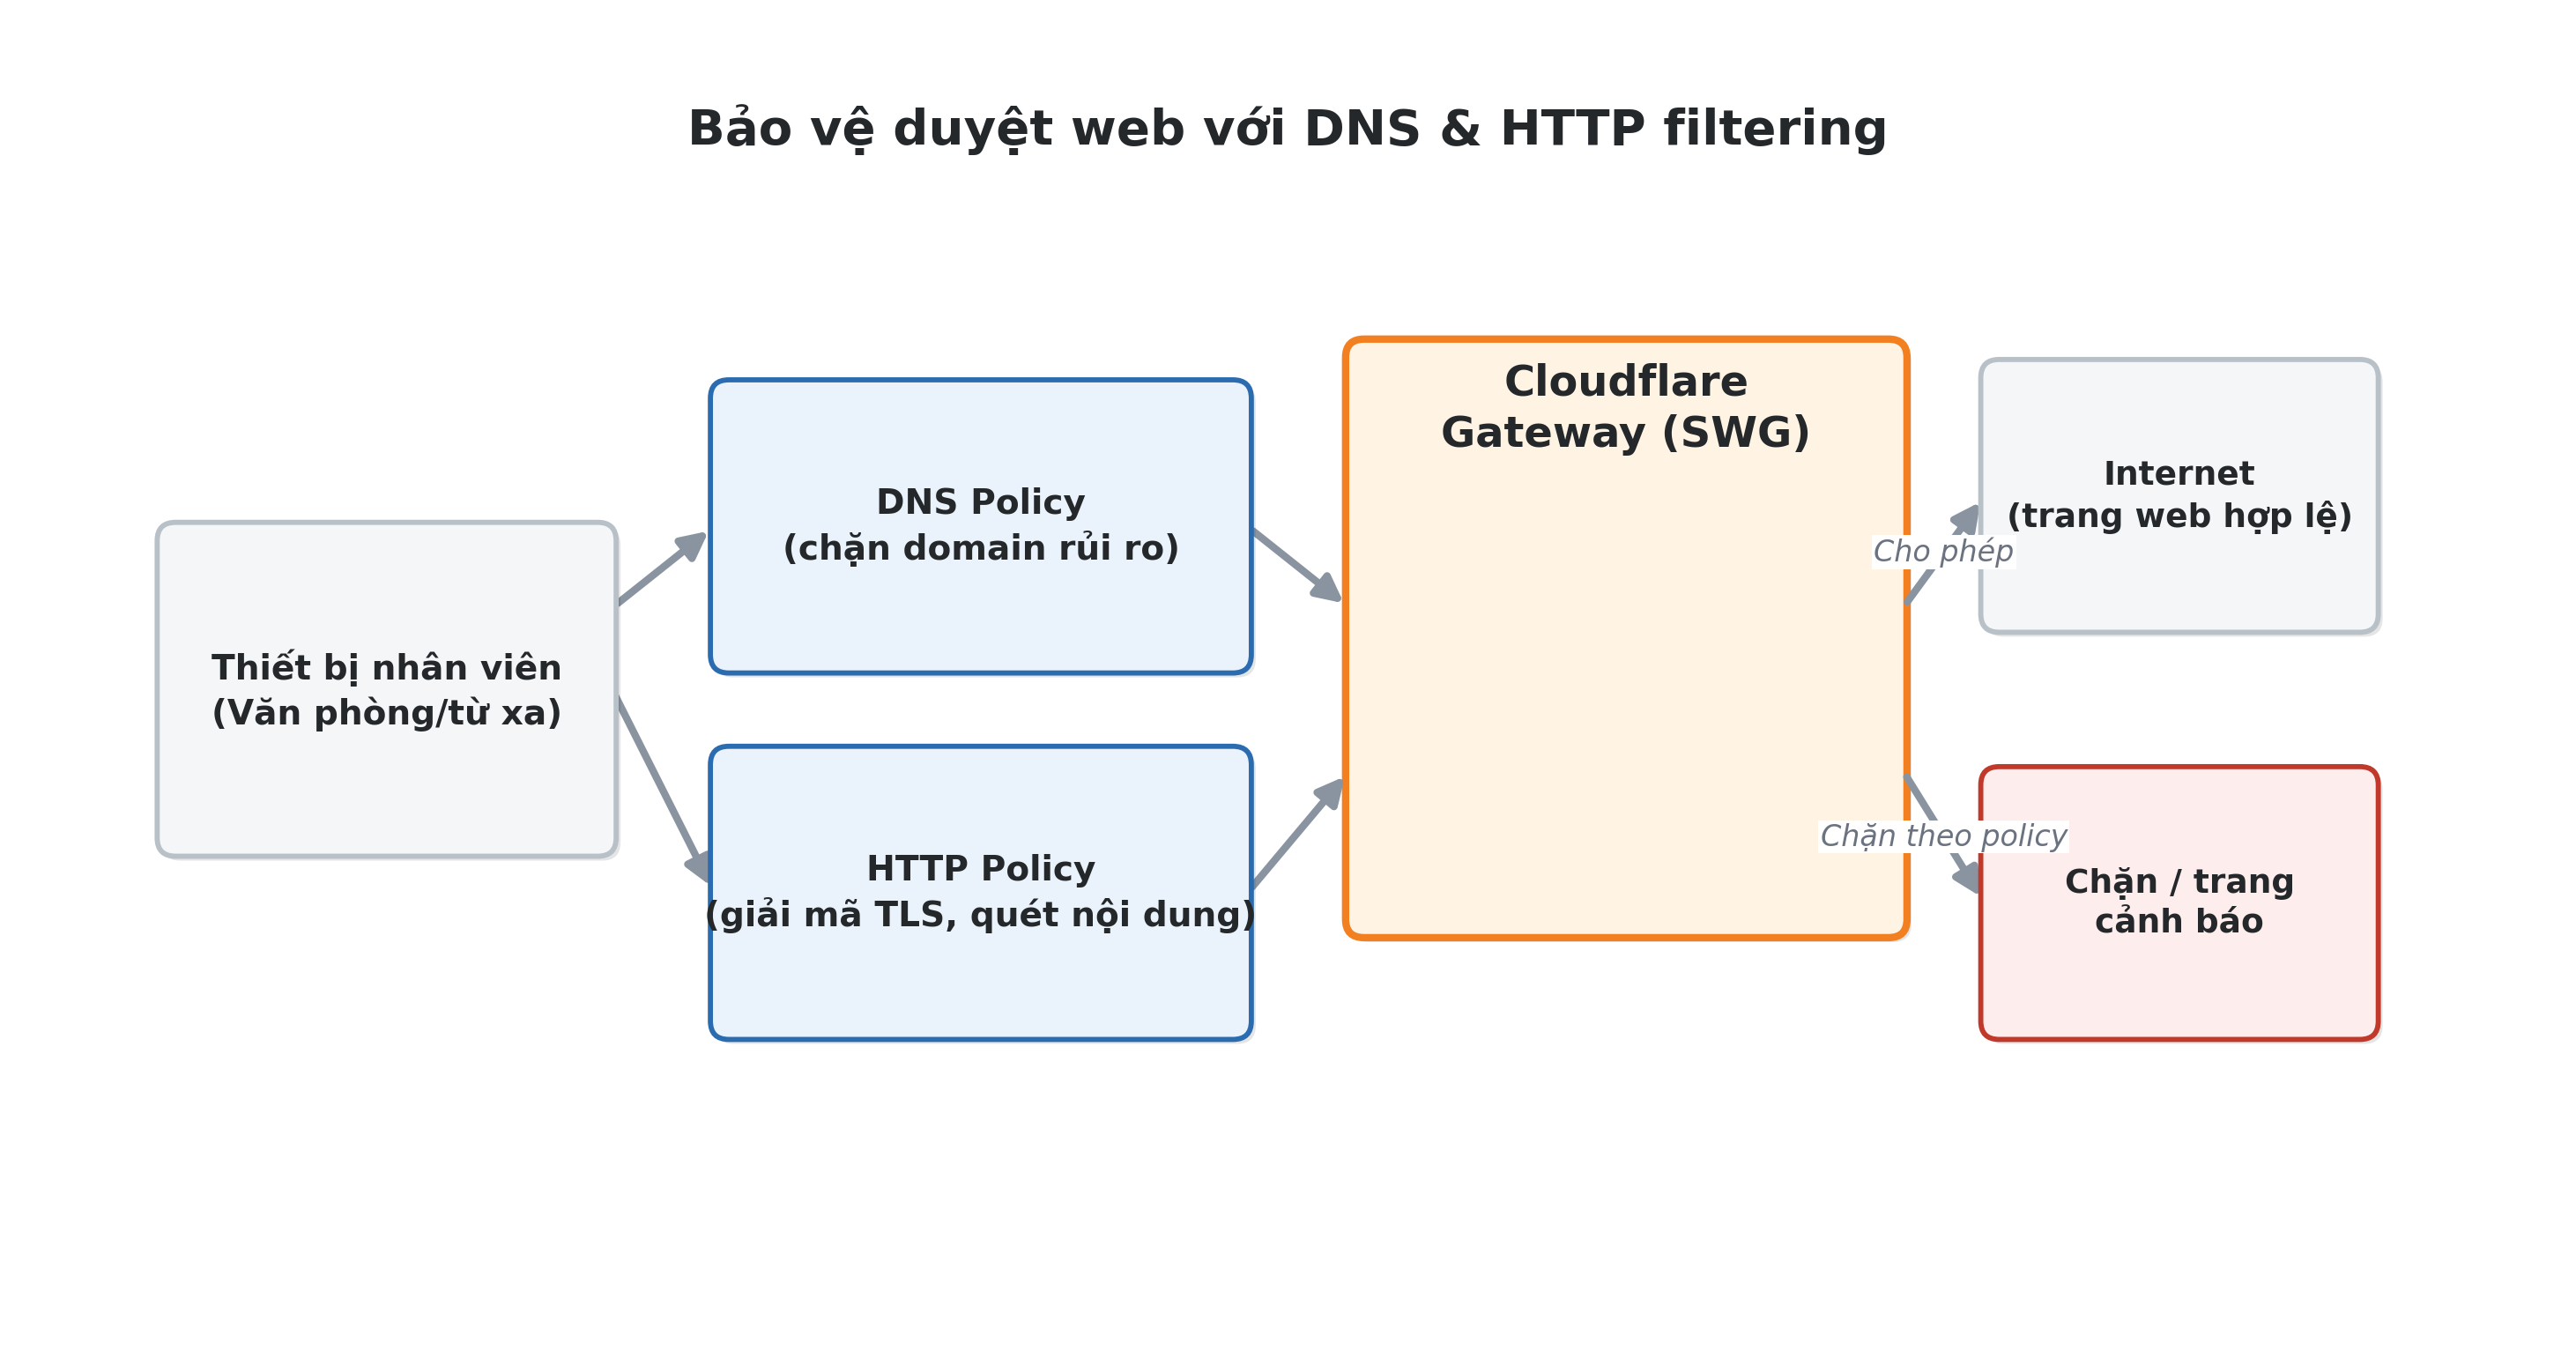
Ngoài email, nhân viên còn tiếp xúc rủi ro qua duyệt web hằng ngày — truy cập nhầm domain độc hại, tải xuống file chứa mã độc, hoặc bị dẫn dụ tới trang phishing mới xuất hiện chưa kịp bị liệt vào danh sách đen. Cloudflare Gateway (Secure Web Gateway) lọc traffic ở 3 tầng: DNS, mạng (network/L4) và HTTP (L7).
1. Lọc DNS và HTTP để chặn mã độc, phishing theo thời gian thực
Ở tầng DNS, Gateway chặn truy vấn tới domain đã biết là rủi ro (dựa trên threat intelligence liên tục cập nhật của Cloudflare) trước khi trình duyệt kịp phân giải ra địa chỉ IP — đây là lớp bảo vệ nhanh và rộng nhất, triển khai dễ nhất vì chỉ cần trỏ DNS. Ở tầng HTTP, Gateway giải mã và kiểm tra nội dung TLS để chặn theo URL cụ thể, quét file tải lên/xuống bằng antivirus, sandbox các file lạ chưa từng thấy, và có thể bật Remote Browser Isolation cho các domain rủi ro (cô lập mã độc trong môi trường ảo hóa từ xa thay vì chạy trực tiếp trên máy người dùng).
Doanh nghiệp có thể kết hợp nhiều phương thức on-ramp (kết nối) tùy nhóm người dùng: Cloudflare One Client cho nhân sự dùng thiết bị quản lý, cấu hình DNS resolver cho thiết bị không quản lý, proxy endpoint (PAC file) cho lọc HTTP ở cấp trình duyệt, và network tunnel cho toàn bộ văn phòng/chi nhánh.
Tài liệu tham khảo: Traffic policies (DNS/Network/HTTP) · Cloudflare One docs
2. Protective DNS mở rộng cho tổ chức có yêu cầu compliance cao
Với các tổ chức cần mức kiểm soát và khả năng hiển thị (visibility) cao hơn — ví dụ cơ quan nhà nước, tổ chức tài chính — Cloudflare Gateway còn hỗ trợ tích hợp thêm nguồn threat intelligence riêng của tổ chức (custom indicator feed) vào chính sách DNS, bên cạnh threat intelligence sẵn có của Cloudflare. Đây là mô hình đã được Cloudflare mô tả trong kiến trúc tham khảo dành cho khối chính phủ, nhưng nguyên lý tương tự áp dụng tốt cho doanh nghiệp cần compliance nghiêm ngặt.
Tài liệu tham khảo: Protective DNS reference architecture · Cloudflare
V. Triển khai mạng kết nối đồng nhất mọi địa điểm
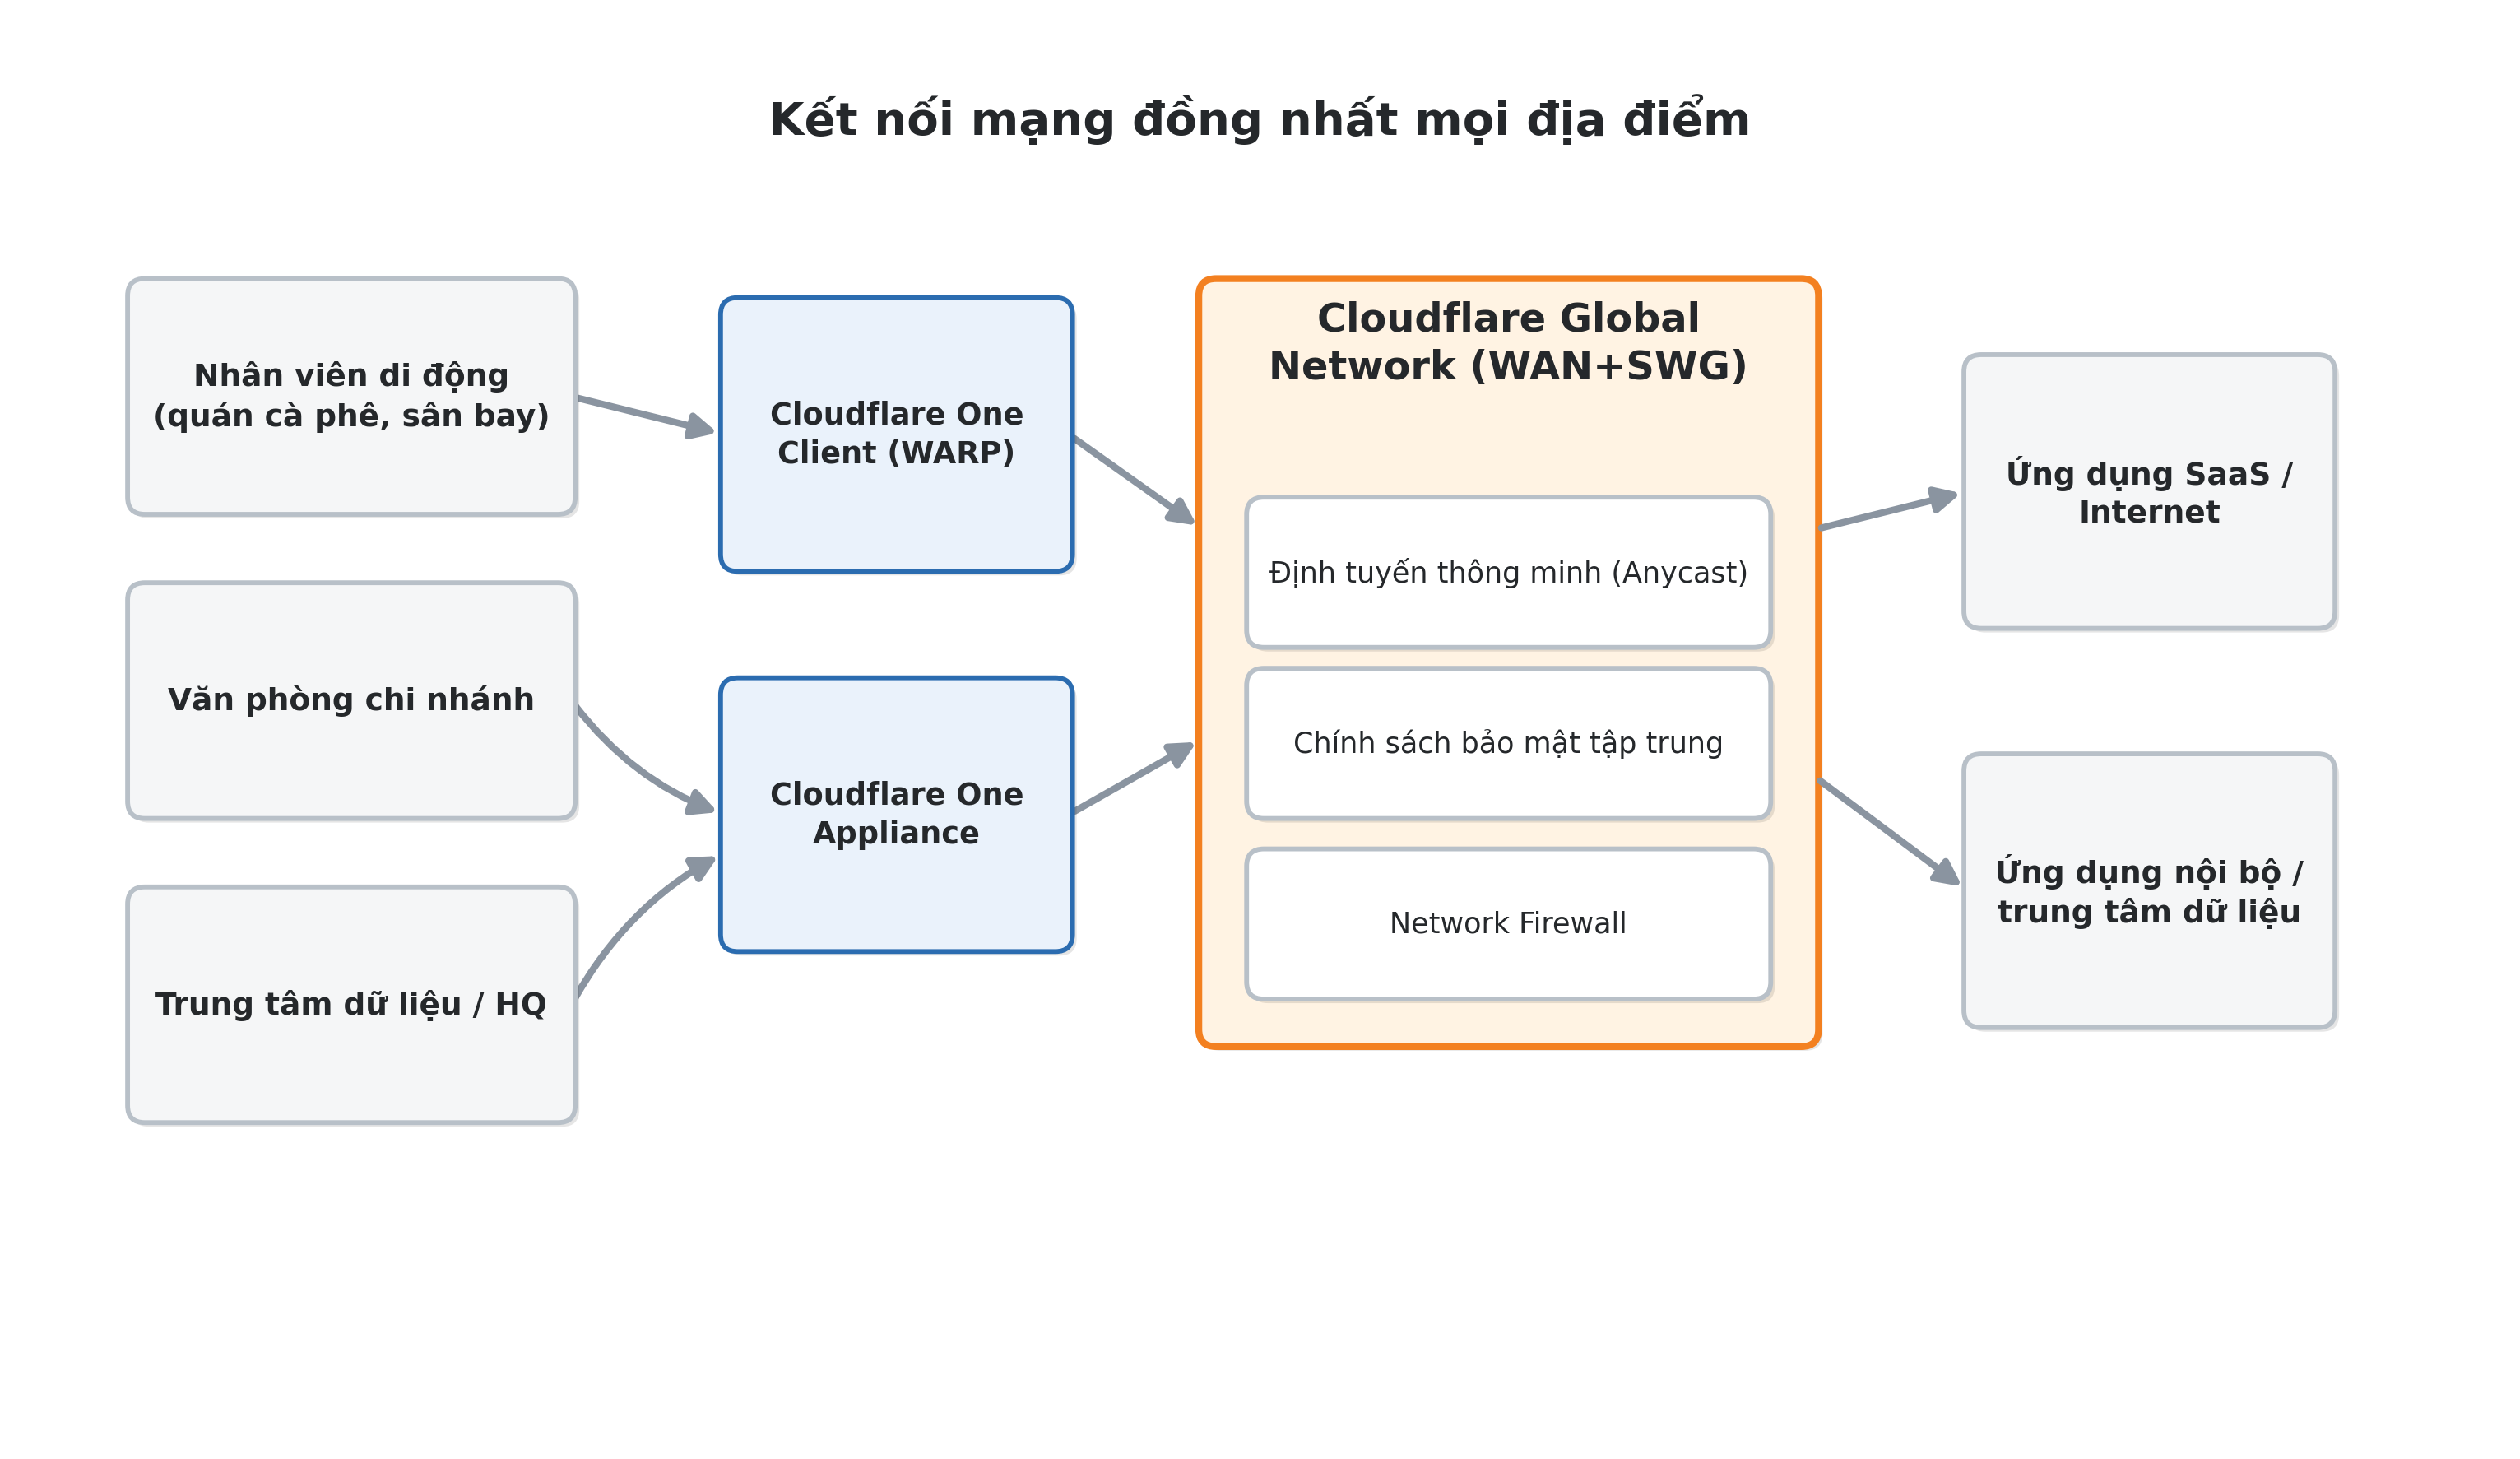
"Coffee shop networking" là cách Cloudflare mô tả mục tiêu: trải nghiệm mạng và mức bảo mật của nhân viên phải nhất quán dù họ đang ở văn phòng, chi nhánh, hay làm việc từ quán cà phê — thay vì phải cấu hình khác nhau cho từng loại kết nối, hoặc chấp nhận bảo mật yếu hơn khi ra khỏi văn phòng.
1. Cloudflare One Appliance thay thế thiết bị mạng biên truyền thống
Cloudflare One Appliance (tên cũ: Magic WAN Connector) là thiết bị vật lý hoặc ảo hóa (VM), dùng Zero Touch Provisioning để tự động kết nối một địa điểm (chi nhánh, nhà máy, kho...) lên mạng Cloudflare, thay thế router/firewall biên khó quản lý. Thiết bị có thể triển khai theo 3 vị trí tùy nhu cầu: thay thế hoàn toàn CPE hiện có, đặt phía trên CPE (giữ lại tường lửa hiện tại cho mục đích phòng thủ theo lớp), hoặc đặt phía sau CPE (khi CPE không thể thay do ràng buộc với nhà mạng).
Về khả năng sẵn sàng cao (high availability), Cloudflare hỗ trợ cấu hình dual-uplink cho một thiết bị (cân bằng tải giữa 2 ISP) hoặc dual-connector với cơ chế bầu chọn active/passive — phù hợp cho chi nhánh quan trọng cần uptime cao. Thiết bị cũng hỗ trợ các kịch bản nâng cao như local Internet breakout song song với MPLS hiện có, split tunneling theo giao thức, và phân đoạn mạng nội bộ (segmentation) giữa các subnet.
Tài liệu tham khảo: Cloudflare One Appliance deployment options — Reference Architecture
2. Cloudflare One Client (WARP) cho nhân viên di động
Với nhân sự làm việc từ xa hoặc di chuyển liên tục (quán cà phê, sân bay, khách sạn), Cloudflare One Client là phần mềm nhẹ cài trên thiết bị, tự động kết nối tới điểm gần nhất trong mạng toàn cầu của Cloudflare (335+ thành phố) và áp toàn bộ chính sách Zero Trust — Gateway, Access, DLP — như thể nhân sự đang ở văn phòng. Hạ tầng phía sau (Cloudflare WAN, tên cũ Magic WAN) đảm bảo định tuyến thông minh và chính sách bảo mật được thực thi nhất quán, bất kể lưu lượng xuất phát từ văn phòng, chi nhánh hay thiết bị cá nhân.
Tài liệu tham khảo: Cloudflare WAN overview · Cloudflare docs
Bảng tổng hợp 5 nhóm use case SASE của Cloudflare
Bảng dưới đây tóm tắt nhanh 5 nhóm use case, sản phẩm Cloudflare tương ứng và lợi ích chính — giúp đội IT/bảo mật đối chiếu nhanh trước khi đi vào từng giải pháp con chi tiết ở trên.
Nhóm use case | Sản phẩm Cloudflare chính | Lợi ích chính |
I. Bảo vệ việc dùng AI | Gateway, DLP, CASB, MCP Server Portal (Access) | Phát hiện shadow AI, chặn rò rỉ dữ liệu qua prompt, kiểm soát AI agent/MCP |
II. Hiện đại hóa truy cập từ xa | Access (ZTNA), Cloudflare Tunnel, Cloudflare Mesh, RBI | Thay VPN, giảm bề mặt tấn công, hỗ trợ SaaS/VDI/VoIP |
III. Chặn phishing email | Cloudflare Email Security | Phát hiện phishing/BEC bằng AI trước khi tới hộp thư |
IV. Bảo vệ duyệt web | Gateway (DNS/HTTP policy, RBI) | Chặn domain độc hại, quét file, cô lập trình duyệt rủi ro |
V. Kết nối mạng đồng nhất | Cloudflare WAN, Cloudflare One Appliance, WARP | Thay thế MPLS/CPE, trải nghiệm nhất quán mọi địa điểm |
Đọc thêm trên LionTech
• SASE là gì? Vì sao Cloudflare One là giải pháp bảo mật tương lai
• Cloudflare Zero Trust là gì? Cách hoạt động và ứng dụng thực tế
• So sánh Cloudflare Zero Trust và VPN truyền thống
• Cloudflare Access là gì? Bảo vệ ứng dụng nội bộ không cần VPN
• Cloudflare Tunnel hoạt động như thế nào?
• Giải pháp ngăn chặn rò rỉ dữ liệu từ AI Agent cho doanh nghiệp
• Checklist triển khai Cloudflare Zero Trust cho doanh nghiệp
Câu hỏi thường gặp về SASE và use case của Cloudflare
SASE của Cloudflare khác gì so với VPN truyền thống?
VPN cấp quyền truy cập ở cấp mạng và thường tập trung lưu lượng về một gateway duy nhất, trong khi SASE của Cloudflare (Cloudflare One) cấp quyền theo từng ứng dụng dựa trên danh tính và tư thế thiết bị (mô hình Zero Trust), đồng thời xử lý traffic tại điểm gần người dùng nhất trên mạng toàn cầu thay vì một điểm trung tâm.
Doanh nghiệp nhỏ có cần triển khai đủ cả 5 nhóm use case không?
Không bắt buộc. Phần lớn doanh nghiệp bắt đầu từ 1-2 nhóm có rủi ro cao nhất với họ — thường là thay VPN (nhóm II) hoặc bảo vệ duyệt web (nhóm IV) — rồi mở rộng dần sang các nhóm khác khi nhu cầu (ví dụ áp dụng AI nội bộ) phát sinh.
MCP Server Portal có bắt buộc phải dùng nếu doanh nghiệp chưa triển khai AI agent nội bộ không?
Không bắt buộc. Đây là giải pháp dành riêng cho tổ chức đã hoặc sắp triển khai AI agent/MCP server nội bộ cần kiểm soát quyền truy cập công cụ. Nếu doanh nghiệp chưa dùng MCP, có thể bỏ qua giải pháp này và triển khai các thành phần AI Security khác như DLP hoặc Shadow IT Discovery trước.
Chuyển từ VPN sang ZTNA có cần thay đổi toàn bộ hạ tầng cùng lúc không?
Không. Cloudflare Access và Cloudflare Tunnel có thể triển khai song song với VPN hiện có theo từng ứng dụng hoặc từng nhóm người dùng, sau đó mở rộng dần và ngắt VPN khi đã ổn định — đây cũng là cách tiếp cận được khuyến nghị trong lộ trình thay thế VPN của Cloudflare.
Cloudflare Email Security có cần đổi MX record của doanh nghiệp không?
Tùy mô hình triển khai. Với chế độ API-based (tích hợp trực tiếp Microsoft 365/Google Workspace), doanh nghiệp không cần đổi MX record. Với chế độ inline, Cloudflare Email Security đứng trước mail server ở tầng SMTP và cần cập nhật cấu hình định tuyến email tương ứng.
Bắt đầu triển khai SASE Cloudflare cho doanh nghiệp
Bạn đang cân nhắc triển khai SASE cho hệ thống của doanh nghiệp? Liên hệ đội ngũ tư vấn của chúng tôi để nhận đánh giá miễn phí và demo phù hợp với hạ tầng hiện tại.